软件信息
软件介绍
BadRabbit 勒索病毒清除软件针对近期在欧洲出现的该病毒而推出。该病毒与之前的勒索病毒类似,通过锁定系统来索要赎金。这里提供的是最新版清除工具。
BadRabbit勒索病毒的查杀软件。
BadRabbit勒索病毒介绍
24日,欧洲多个区域遭遇了新一轮的新勒索病毒攻击,最先受到感染的是乌克兰国际机场和俄罗斯的三家媒体,之后德国及至少另外两个欧洲国家也检测到了该病毒。
根据法新社消息,这款新出现的病毒被称为“BadRabbit”,是继今年7月“NotPetya”之后最大的一次网络攻击。
乌克兰敖德萨国际机场表示,从24日下午起,机场的信息系统已无法运行。
国际文传通讯社(Interfax)是俄罗斯最大的新闻通讯社之一,其新闻网站Fontanka以及另外一家媒体同样受到攻击。
来自美国和俄罗斯的网络安全人士指出,这种新病毒同样扩散到了德国、土耳其、保加利亚以及另外几个国家,不过波及面较有限。
俄罗斯卡巴斯基实验室表示,调查显示,此次攻击的目标是企业网络,其病毒传播手法与“NotPetya”存在相似点。
BadRabbit勒索病毒传播方式
Talos 分析后确认,攻击者利用“路过式下载”手段分发伪造的 Flash Player 更新,借此突破系统防线。大量被攻陷的站点会将访客引向 BadRabbit,其中俄罗斯、保加利亚和土耳其的网站受影响最为突出。
当使用者打开被攻破的页面,会被带到 1dnscontrol[.]com,该网站存放着恶意程序。在真正取得恶意文件前,攻击方会先向固定 IP 185.149.120[.]3 发送一个 POST 请求。我们注意到该请求指向 “/scholasgoogle” 这个静态位置,并回传代理信息、来源网站、Cookie 和域名。发出 POST 请求后,程序从 1dnscontrol[.]com 的 /index.php 和 /flash_install.php 两条不同路径获取了植入物。虽然用了两个地址,但实际只下载了一个文件。根据现有资料,在服务器 1dnscontrol[.]com 被攻陷之前,该恶意软件似乎已运行约六小时。我们记录到的首次下载时间大致是 UTC 2017 年 10 月 24 日早上 8:22。
此植入程序(标识 630325cac09ac3fab908f903e3b00d0dadd5fdaa0875ed8496fcbb97a558d0da)需要用户配合才能造成感染,并未借助任何漏洞利用工具直接攻入系统。其中包含 BadRabbit 勒索软件。安装后,它会通过一个 SMB 组件在内部网络中传播和继续感染。其方法似乎是结合使用自带的弱口令列表以及与 Nyetya 所用相似的 mimikatz 版本。以下是我们记录到的用户名和密码组合。请注意,这与 1995 年臭名昭著的“黑客”有重叠。
相关报道
有外媒消息称,一种名为BadRabbit的新勒索病毒近期在东欧地区蔓延,乌克兰和俄罗斯的企业及关键设施受到较大影响。它与之前在欧洲广泛传播的Petya相近,具备局域网内自动传播的能力,会造成单台设备中毒后波及整个网络。360的安全专家指出,大众不必过度恐慌,眼下该病毒在国内尚未出现大规模活动,启用安全软件便能起到良好的防护作用。
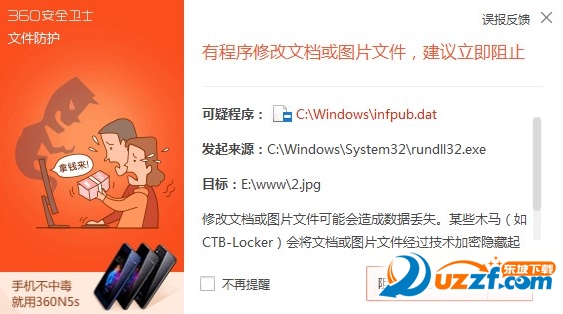
图示:360安全卫士现已成功拦截Bad Rabbit勒索病毒。
BadRabbit勒索病毒借助若干俄语新闻站点实施挂马扩散。受害者打开这些被挂马的网页时,浏览器会显示伪造的Adobe Flash Player更新提示窗口,如果用户按下“安装”键,勒索病毒便会自动下载。
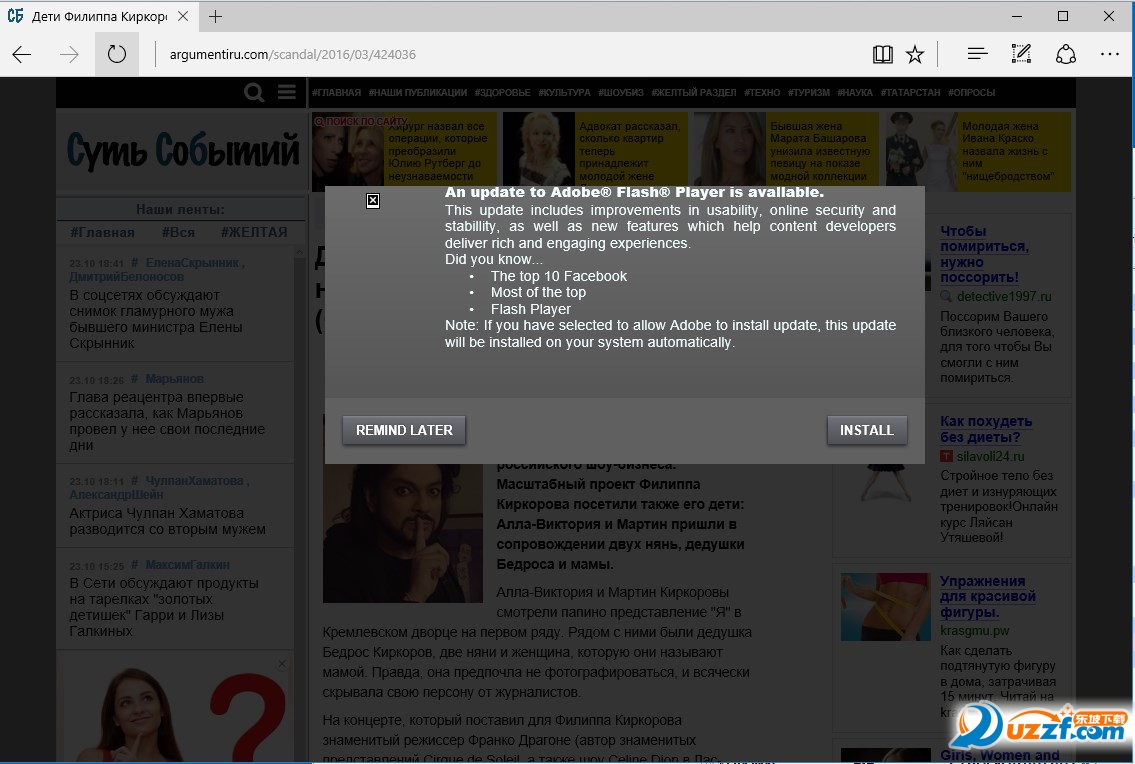
图中展示了一个被植入恶意代码的网页,页面上弹出了一个Flash升级提示框,意图诱导用户点击。
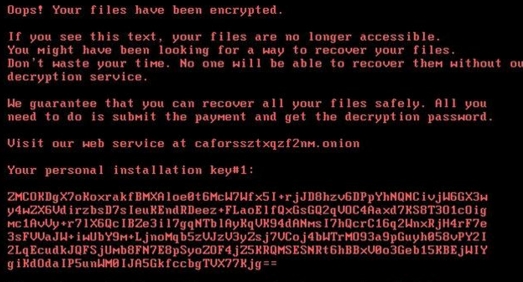
该勒索病毒一旦启动,会先后两次重新启动计算机,第一次用于加密文件,第二次将整个磁盘锁定。受害者无法进入操作系统,屏幕上只会显示勒索信息。BadRabbit索取的赎金相对之前的同类病毒不算高昂,在40小时内解锁需支付0.05比特币(折合人民币约1700元),并且必须通过特定浏览器访问一个暗网地址,才能取得解锁密钥。
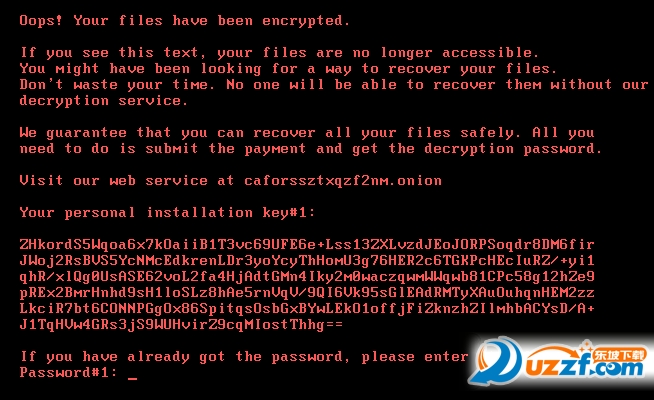
图片展示的是 BadRabbit 勒索病毒运行后弹出的赎金通知画面。
需要留意的是,与之前在全球蔓延的WannaCry、Petya勒索病毒相同,BadRabbit同样会利用受感染设备作为跳板,对局域网内其他计算机发起攻击,造成“一台感染,多台受害”的局面。若你的电脑启用了共享服务,并且密码强度较弱,BadRabbit便会借助弱口令破解进行登录。为提高渗透成功率,BadRabbit还使用了密码抓取工具mimikatz,以扩大攻击范围。
现阶段,这种勒索病毒的重点攻击区域是东欧,已确认的受害者有基辅地铁、敖德萨机场等多家乌克兰企业以及若干俄罗斯企业。首批遭袭的超过200个个人或机构中,既包括俄罗斯的传媒公司,也有乌克兰的基础设施和政府部门。这表明,在petya勒索病毒事件之后,乌克兰又一次沦为勒索病毒的主要受害地区。
该勒索病毒目前在国内传播并不广泛,同时360安全卫士在不更新版本的情况下就能进行拦截,因此大家不必过度担心。但360安全专家指出,仍随时可能爆发攻击的勒索病毒不可轻视,建议用户加强防范,比如停用文件共享功能、设置更复杂的密码等。
此外,用户可启用360安全卫士中的“反勒索服务”以降低财产损失。当360用户开启此项功能后,若未能阻止勒索病毒入侵,360会替用户支付赎金并恢复文件,这使其成为国内外唯一具备该赔付机制的安全软件。