软件信息
软件介绍
腾讯安全反病毒实验室新推出了一款用于检测CCleaner软件后门的工具,名为CCleaner后门查杀工具。若电脑中的CCleaner被植入后门,该工具能协助快速清除。软件功能较强,建议安装了CCleaner的用户下载使用以进行检查。
这款工具既能检测并清除CCleaner后门,也能指导用户升级到没有后门的版本。
软件简介
CCleaner是广受欢迎的电脑垃圾清理应用,用户数量非常庞大。此前,安全专家发现其某个官方版本中暗藏恶意代码,会悄悄运行Floxif木马,盗取受害者的隐私数据。因为该恶意版本带有官方数字签名,且已发布一个多月,估计影响超过200万用户。软件开发商已发布安全通告,并推出新版修复此问题。
CCleaner后门查杀工具能够识别并清除CCleaner后门,同时指导使用者升级到不含后门的版本。
处理办法
有问题的版本于2017年8月15日发布;官网到2017年9月11日才将问题版本下架!!!!
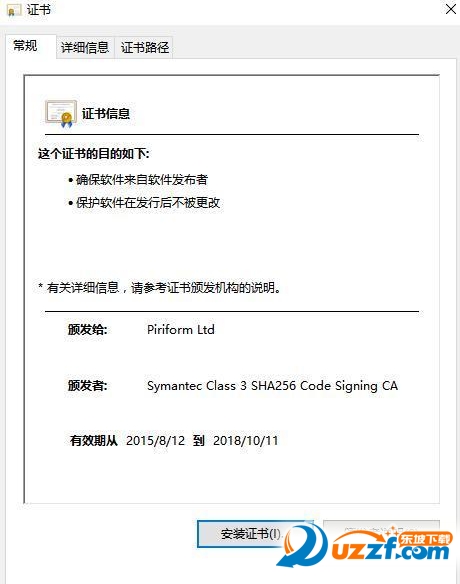
存在问题的版本
CCleaner的累计下载量达到20亿次,每周下载量超过500万。
从发布到下架的时间估算,至少接近2000万次下载。
这意味着大量用户可能已经被感染。
该版本软件存在缺陷,在偏移量0X0082E0A8的位置保存了经过加密的shellcode。
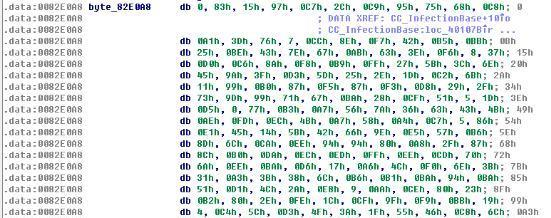
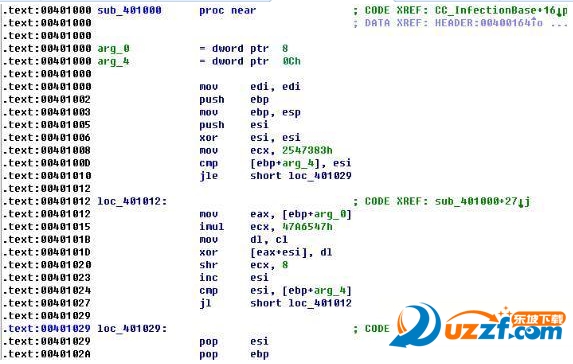
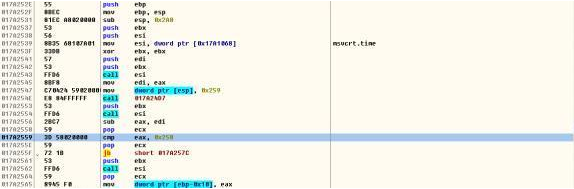
第一步,应用下面这段指令对 shellcode 做解密处理。
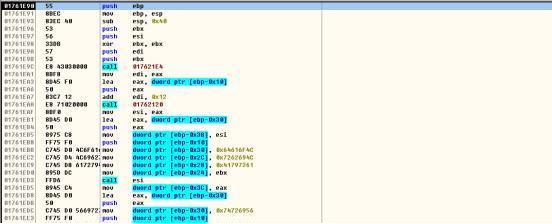
shellcode运行后,会加载所需的动态链接库,并获取所需函数的地址。动态库和函数名称都经过加密处理。
启动一个线程执行主要操作。线程启动时,首先尝试ping224.0.0.0,并设置超时601秒。之后检测经过的时长是否大于等于600秒。如果小于则自动退出。如果无法执行Ping操作,则使用sleep函数执行上述相同操作。
读取设备的计算机名、MAC地址、操作系统版本以及已安装程序列表。
立即卸载有问题的5.33版本,并前往官网下载最新的5.34版本。!
相关报道
2017年9月18日,有消息透露,知名系统清理与优化软件CCleaner的某个版本被检测出含有后门程序,大量使用者因此面临信息泄露的威胁。这是继Xshell后门事件之后,又一起严重的软件供应链来源攻击。
CCleaner 是一个免费软件,用于系统优化和隐私防护。它的主要功能是清理 Windows 系统中无用的临时文件,以便释放硬盘容量,同时也能删除网络浏览痕迹等。遭到恶意代码注入的是 8 月 15 日发布的 5.33 版本。