软件信息
软件介绍
Bad Rabbit病毒专杀工具是一款功能强大的木马清除程序。这种病毒借由假冒的Adobe Flash Player安装文件扩散,目前已在欧洲多国流行,设备中招后,里面的文档会被锁定。
勒索病毒“坏兔子”在多国肆虐
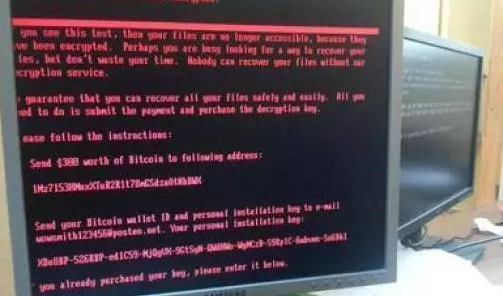
坏兔子勒索病毒概述
最新一波勒索病毒攻击起源于欧洲,已使许多企业和政府部门受害。
该勒索病毒名为“坏兔子”。
与此前出现的Petya勒索程序类似,连代码都一致。坏兔子同样利用勒索软件,把计算机里的文件加密,使之不能正常使用。需要向勒索者缴纳0.05个比特币,方能解锁。
0.05枚比特币看似不多,但按当前行情,约值1950元人民币。
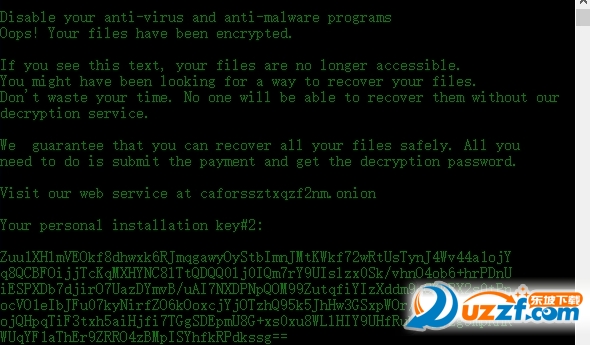
然而,付款后电脑是否还会再次被攻击,目前尚不清楚。
此次勒索病毒攻击的最早源头是一家俄罗斯网站,网友登录该网站时会提示安装Flash插件。
实际上,该 Flash 插件并非来自 Adobe 官方,而是由病毒伪装的命令。一旦安装,病毒便会侵入系统,并借助其他网络应用扩散,感染速率呈指数级上升。
目前,“坏兔子”病毒正导致欧洲多国受损,俄罗斯、乌克兰、保加利亚、土耳其与德国等地已收到大规模感染情况报告。
并且已开始传播至美国。在亚洲地区,尤其是中国,目前尚未检测到该病毒。
查杀方法
1.首先打开系统内置的控制面板,进入“添加或删除程序”功能,查看已安装列表中是否存在可疑软件,若有则将其卸载。
2.查看常用浏览器插件(扩展),将不认识的扩展全部删除。
3.备份数据和被勒索的文件,然后清除系统中所有已感染的文件。
3.通过360安全工具对DNS设置进行修复,同时恢复浏览器主页并修补系统漏洞,执行全盘病毒扫描,完成后重新启动计算机。
4.在重新启动计算机之后,请查看添加或删除程序列表以及 IE 浏览器扩展项;若问题依旧存在,建议对硬盘进行格式化并重新安装操作系统。
相关新闻
24日,俄罗斯、乌克兰等多国遭遇新一波勒索软件袭击。乌克兰敖德萨国际机场、基辅地铁支付系统以及俄罗斯三家媒体受到影响,德国、土耳其等国随后也检测到此恶意程序。
据法新社24日消息,这款新出现的勒索病毒被称作“坏兔子”,它运用加密机制阻碍安全研究员分析其恶意程序。其扩散手法与6月末流行的“NotPetya”相近,不过“坏兔子”造成的影响范围小于前者。
乌克兰敖德萨机场的旅客服务信息系统于24日下午受到攻击而中断运行。机场方面表示,因临时改用人工方式处理旅客资料,导致部分航班出现延误。随后机场在社交平台上发布声明称:“机场已加强安全措施,所有服务恢复正常。”
基辅地铁的票务支付系统在当天同样遭受了网络攻击,不过地铁运行没有受到干扰。
俄罗斯大型新闻机构国际文传通讯社、《丰坦卡报》网站以及另一家媒体在24日同样受到“坏兔子”勒索软件的侵袭,导致国际文传通讯社的稿件发布受阻。
根据网络安全企业ESET提供的信息,路透社指出,“坏兔子”勒索软件的影响范围中,俄罗斯占据了超过半数,同时该病毒也扩散到了德国、土耳其、保加利亚、日本等国家。
俄网络安全企业卡巴斯基实验室在24日发布消息称,“坏兔子”勒索软件以企业网络为主要目标,该公司正持续跟踪该威胁。目前尚在分析“坏兔子”与“NotPetya”勒索病毒之间是否存在联系。
美国国土安全部于24日发出警示,称尽管未受“坏兔子”病毒波及,公众仍需警惕新一波勒索软件威胁。
在6月27日,一种名为NotPetya的恶意程序袭击了欧洲和北美多国。乌克兰方面受创最深,其政府机构及国有公司接连被感染。
5月12日,一款叫“想哭”的勒索软件攻击了超过150个国家和地区,波及政府机关、医疗、公共交通、邮政、通信以及汽车制造等行业。