软件信息
软件介绍
“坏兔子(Bad Rabbit)”勒索病毒正在东欧多国扩散,已导致交通和基础设施系统遭攻击并触发警报,本站提供坏兔子病毒专杀工具,帮助用户清除该病毒。
这种手法与今年6月出现的NotPetya攻击极为相像。
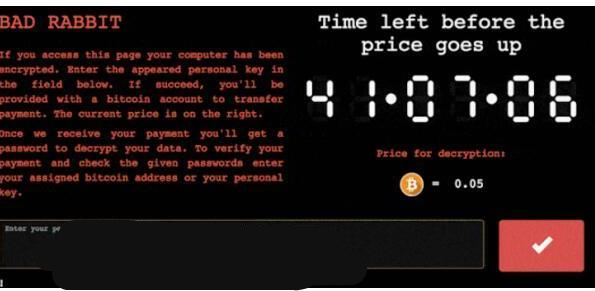
坏兔子病毒概况
周二,一款叫“坏兔子”的勒索软件发起攻击,造成欧洲数国电脑系统被冻结,并已开始向美国蔓延。这是最新一波恶意软件袭击,今年此类攻击已让企业和政府机构苦不堪言。
该恶意程序名为“坏兔子”(Bad Rabbit),属于勒索软件。它会将受感染设备上的数据进行加密,导致系统不可用,并以此索要赎金。此次攻击要求支付0.05枚比特币(约合275美元),但付款后能否恢复文件仍不明确。捷克安全厂商Avast Software s.r.o.表示,截至周二夜间,该软件已扩散至美国。
相关报道
10月25日,多家国外媒体消息称,一款名为“坏兔子(Bad Rabbit)”的勒索病毒新变种最初在俄罗斯和乌克兰爆发,之后向东欧地区扩散。
乌克兰方面的消息称,交通和基础设施系统已遭受“坏兔子”病毒侵袭并触发警报。俄罗斯网络安全企业Group-IB指出,至少三家俄媒体成为攻击对象。此次大规模网络攻击主要针对乌克兰国家机构及基础设施,奥德萨机场、基辅地铁以及乌克兰基础设施部门均受到波及。
这种病毒侵入电脑后,会把受害者带到一个隐藏的网站,并索取0.05个比特币作为赎金,约合280美元。要是目标在40小时内没交钱,黑客会逐步增加赎金金额,还用黑底红字的醒目方式反复催促。这一手法与今年6月出现的NotPetya攻击很相似。
卡巴斯基实验室表示,土耳其和德国境内也出现了被“坏兔子”病毒影响的设备。这次攻击主要瞄准企业网络,属于定向行为,其手法与早前的NotPetya事件相近,但现阶段无法证实两者存在关联。
ESET,一家位于捷克的网络安全企业,通过博客发布消息称,针对乌克兰基辅地铁系统的攻击来自NotPetya勒索软件的变种,其主要意图并非索取赎金,而是要对数据实施不可恢复的破坏。
多家媒体的最新报道指出,此次攻击已经扩散至保加利亚、波兰和韩国。美国计算机应急响应小组(US-CERT)提醒用户不要交付赎金,因为即使付款也不能确保系统会恢复如初。
除了在欧洲肆虐,Avast的最新报告显示,美国已发现第一批受感染计算机,未来几小时内感染案例报告将会增多。
值得庆幸的是,恶意软件分析师兼网络安全首席研究员Amit Serper在Twitter上透露,他已发现可使该病毒失效的办法。