软件信息
软件介绍
腾讯管家推出的一款专门针对勒索病毒的诊断工具,即电脑管家管理员助手,能更迅速、更安全地检查你电脑的防御状况,有助于企业掌握电脑安全情况,本站提供该工具。
电脑管家管理员助手主要特性
腾讯安全联合实验室反病毒实验室负责人、腾讯电脑管家安全技术专家马劲松表示,第一,暂时停用端口。Windows使用者可借助防火墙对个人电脑进行筛选,同时临时禁用135、137、445端口及3389远程登录(若不愿停用3389远程登录,也应至少关闭智能卡登录功能),并及时升级安全软件来防护,尽可能减少电脑被攻击的可能性。
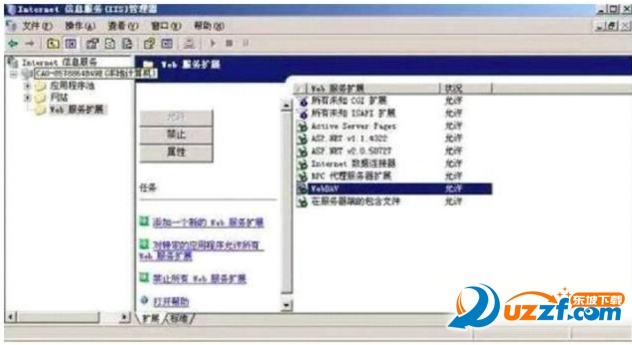
在 Windows 系统中,用户可借助防火墙对计算机实施过滤,并暂时停用 135、137、445 端口以及 3389 远程登录功能。
第二点,要尽快安装微软已经推出的 Windows 安全更新。3 月份 MS17-010 漏洞刚被披露时,微软就已为 Win7、Win10 等系统发布了补丁;本次事件发生后,微软又迅速为之前未获官方支持的 Windows XP 等系统单独提供了紧急修复程序。
第三,借助“勒索病毒免疫工具”来修复。可在另一台电脑上获取腾讯电脑管家“勒索病毒免疫工具”离线版(),把该文件复制到无病毒的U盘中;将目标电脑断开网络(关闭Wi-Fi、拔掉网线)后启动,并立即备份关键数据;随后通过U盘运行“勒索病毒免疫工具”离线版,一键修补漏洞;完成后重新联网,电脑即可恢复正常。
腾讯电脑管家面向勒索病毒提供了“勒索病毒免疫工具”。
第四,备份。重要资料务必进行备份,以防资料丢失。
马劲松表示,各大高校通常接入教育科研网,该网络服务于教育、科研和国际学术交流,此骨干网出于学术目的,大多未对445端口做防范处理,这是此次高校成为重灾区的原因之一。
另外,若用户的机器启用了防火墙,同样会拦截来自445端口的流量。不过在国内大学校园里,部分学生为了进行局域网联机游戏,偶尔会停用防火墙,这也成为该事件在高校中迅速扩散的又一个因素。
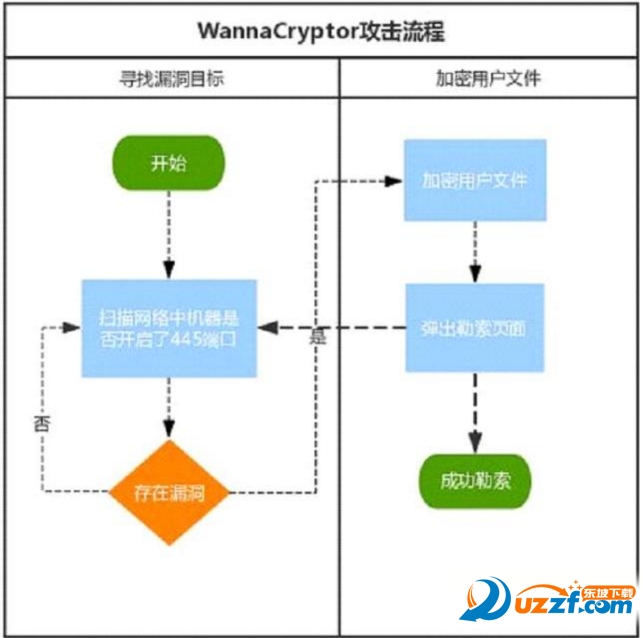
由腾讯安全旗下的联合实验室反病毒部门发布的病毒攻击步骤示意图
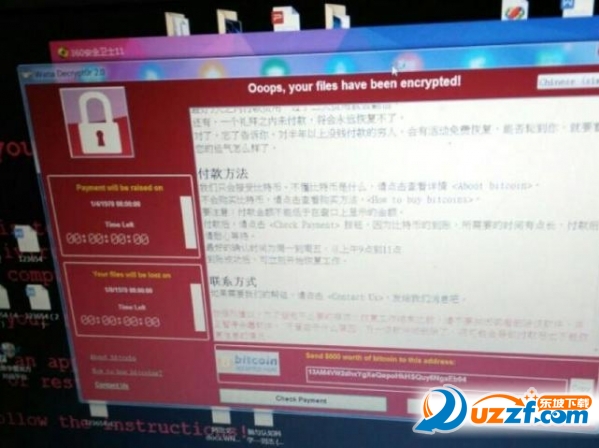
此外,该木马采用AES算法加密文件,并用RSA 2048非对称加密算法加密随机密钥,每个文件对应独立的随机密钥,因此理论上无法破解。目前网上流传病毒作者已公开密钥的消息,经核实为虚假信息。实际上,因病毒的开关被设为关闭状态,在公网环境中暂时停止了扩散,但作者仍可能开发新变种。请用户不要听信传言,以防带来更大损失。
电脑管家管理员助手使用步骤
操作说明
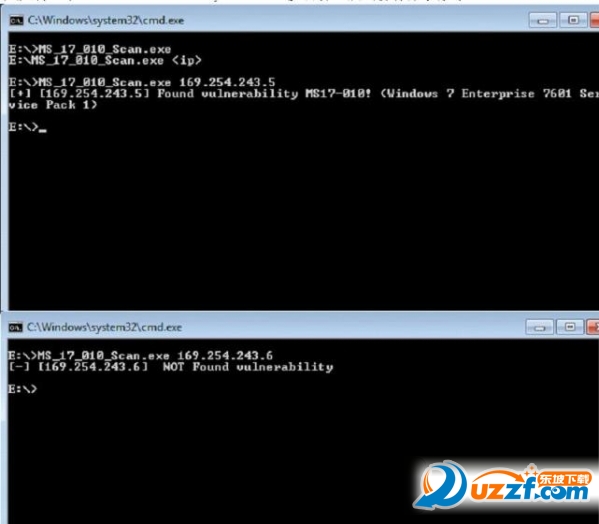
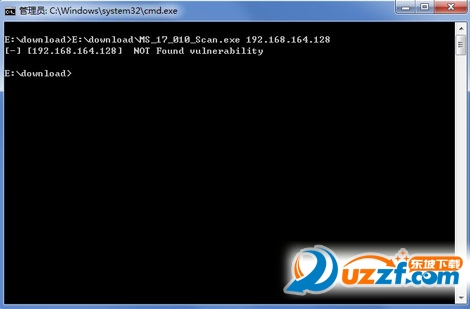
压缩包解开后,在命令提示符里运行 MS_17_010_Scan.exe,同时把要检查的目标计算机 IP 作为参数传进去。
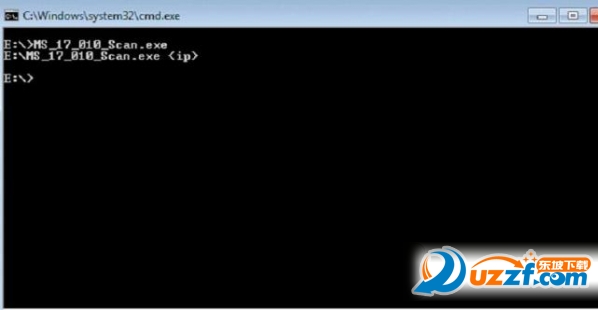
检测结束后,工具会给出结果:若没有风险,显示NOT Found vulnerability;若有风险,则显示Found vulnerability MS17-010以及目标机器的系统版本。