软件信息
大小1.39M
语言中文
平台Android
更新2017-07-09 13:11
等级--
类型安全其他
授权免费软件
厂商--
产地国产软件
网站--
软件介绍
安天勒索软件专杀工具实为腾讯电脑管家,它能针对勒索病毒提供安天免疫功能,阻止病毒侵入,维护电脑安全,欢迎下载使用。
功能说明
针对Onion和WNCRY两种勒索病毒变种在全国多地大规模传播的态势,安天公司迅速推出了比特币勒索病毒免疫工具以及相应的应急处置方案。
有消息称,勒索病毒的新变种加入了NSA黑客工具集里的“永恒之蓝”0day漏洞攻击手段,能够在局域网中像蠕虫一样自主扩散,未打补丁的机器会很快被感染,并被索要价值人民币2000到50000元不等的比特币作为赎金。
感染范围已确认集中在机关、高校、企业等内网。安天安全专家表示,病毒在加密文件后会删除原文件,因此有机会恢复部分或全部被删文件。中毒后应减少操作,尽快使用专业恢复工具,成功率较高。
疑难解答
系统被勒索软件感染后,会弹出勒索对话框
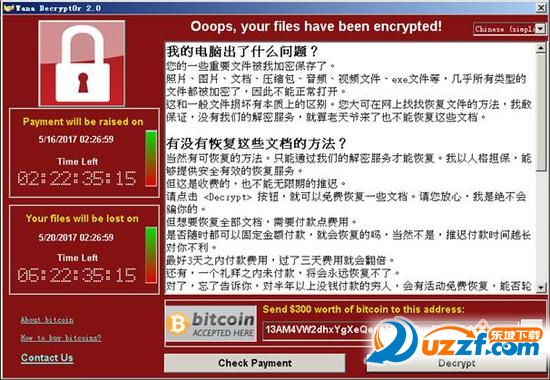
勒索窗口
系统内的图片、文档、压缩包、音频、视频、可执行文件等几乎全部类型文件均被加密,后缀名统一变成“.WNCRY”。
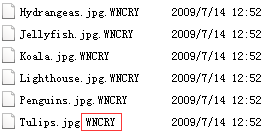
文件名会经过加密处理。
攻击者非常狂妄,声称“除攻击者外,就算老天爷来了也不能恢复这些文档”(该软件可免费解密几个文件以证明其能力,“点击按钮,就能免费恢复部分文档。”软件作者在界面中声明,“3天内付款正常,三天后翻倍,一周后不再提供恢复”)。但现实是,加密强度高,没有密钥时暴力破解计算量巨大,几乎无法解密。
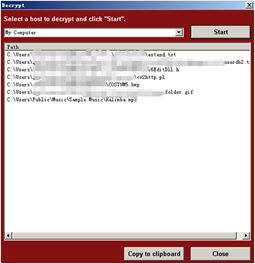
可解密几个文件
该勒索软件支持英语、简繁中文等28种语言。
28种语言版本
此恶意程序会在所有目录中放置自身的副本,名称改为“@WanaDecryptor@.exe”。另外还会生成许多语言设置等附属文件:
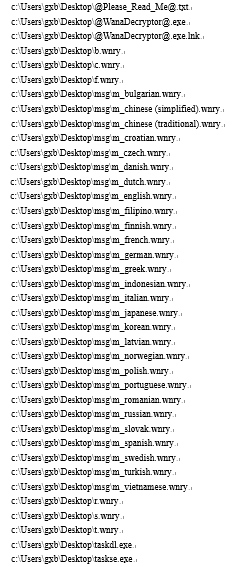
生成的文件
此勒索程序运用AES及RSA两种加密方式,被锁定的资料文件名前面会加上“WANACRY!”标记。
加密文件示例