软件信息
大小15.32M
语言中文
平台WinAll
更新2017-08-29 18:40
等级--
类型修改相关
授权免费软件
厂商--
产地国产软件
网站--
软件介绍
Web大马爆破工具是一款免安装的webshell密码破解软件,可处理asp、php、aspx及jsp脚本,操作便捷且性能强劲,有需求者请获取使用!
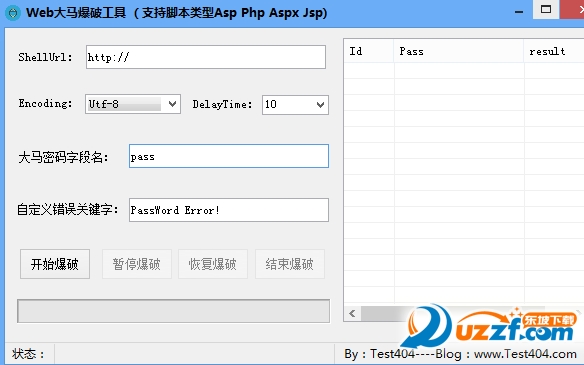
功能简介
破解速度很快
同时支持Python 2.x和3.x版本
能够读取体积较大的密码字典文件。
可以清理大密码字典中的重复条目。
可自动检测Web服务。
支持批量强力破解webshell URL的密码。
能够自动伪造请求头。
现已兼容 PHP、JSP、ASP 以及 ASPX 类型的 webshell。
Web破解思路参考
换一种方式,利用后台抓包备份漏洞,把这个webshell伪装成任意可下载的文件,例如doc、rar、zip等格式。
接下来,用fiddler2设置断点,选择before requests,备份数据库时抓包并修改数据包:
a.asp即目标webshell。过程中有个小状况,原本后台路径是admin,用“..”表示上级目录,我省去“..”直接写后面的路径时页面报错,必须先从admin返回到上一级再进入admin目录才能成功,这个后台逻辑实在繁琐。最终在备份的upfiles/e/目录下看到了目标doc文件:
将其下载到本地打开,直接用doc后缀查看即可,无需改成txt。
现在,大牛的webshell已经到手,看你还怎么嚣张。
总结一下获取大牛webshell的方法:通过数据库备份功能,在抓包时把备份的数据库路径改为webshell路径,备份目标路径随意设置,但后缀要改成doc等可下载类型,不要用asa、asp等,然后下载到本地查看源代码即可。