软件信息
大小337KB
语言中文
平台WinAll
更新2017-08-16 17:01
等级--
类型系统安全
授权免费软件
厂商--
产地国产软件
网站--
软件介绍
该工具专用于处理 Windows 服务器上的 SMBLoris 拒绝服务漏洞,只需一次点击即可完成修复,操作方便。修复完成后需重新启动计算机,适合需要此功能的用户获取。
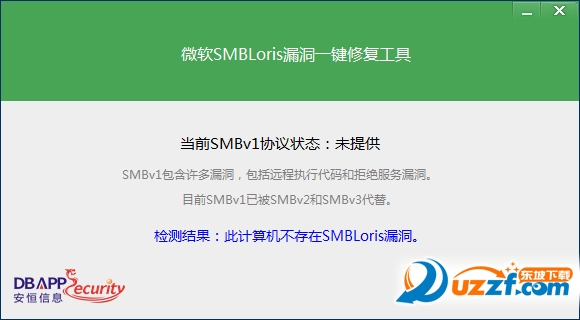
如何使用微软SMBLoris漏洞一键修复工具
操作指南
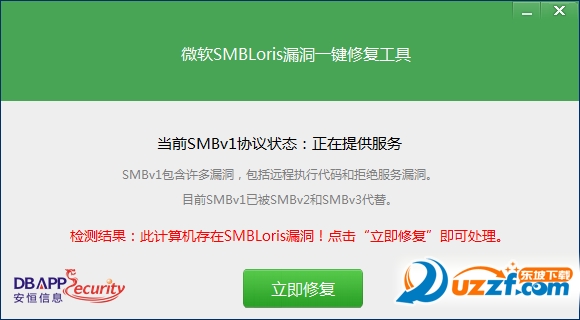
1、下载并解压软件后,运行该程序
2、软件启动后会检测到系统存在漏洞,点击“立即修复”按钮
3、修复后必须重启电脑才会生效,建议先保存所有打开的文件,然后点击“是”
WindowsSMBLoris漏洞详情
一、漏洞概述
MicrosoftWindows是由美国微软公司推出的多款操作系统。服务器消息块(SMB)是其包含的一种服务器协议部件。该协议自Windows 2000起被微软采用,后续版本中对其进行了大规模改进和优化。
在Windows 2000以后的操作系统里,存在一个名为SMBLoris的安全缺陷,对应编号CNNVD-201708-064。成因是,攻击者会向开启445或139端口的Windows机器发送特制的SMB数据包,诱使系统分配内存。这样一来,服务器的内存会被大量占用,最终导致服务不可用。
二、漏洞的危害
该漏洞危害极其严重。攻击者不断消耗服务器内存,导致系统所有物理内存被恶意占用,并使CPU使用率达到100%,最终系统崩溃。同时,由于内存耗尽,操作系统无法记录任何日志。
该漏洞影响范围很广,波及Windows 2000之后的所有版本。
三、修复方法
到目前为止,微软官方尚未针对该漏洞发布任何升级补丁。请受影响的用户及时检查系统,如果确认存在漏洞,可以采用以下缓解措施:
禁用SMBV1协议,阻止从互联网到SMBv1的访问。根据漏洞原理,用户可以限制从单个IP地址到SMB端口的连接来减轻攻击。此外,关闭共享服务或对445和139端口实施白名单访问也能缓解攻击。