软件信息
软件介绍
VMware Avi Load Balancer 30.2.2 镜像包(原名为 VMware NSX Advanced Load Balancer)现已重磅发布!该产品是优化应用交付的高效工具,能够提供多云负载均衡以及 Web 应用防火墙等多种服务。这一版本在性能和稳定性上实现了进一步提升,帮助企业更从容地应对复杂的网络流量。不论是在内部部署还是云环境中,它都能保障灵活且一致的负载均衡体验。下载此镜像包即可快速完成部署,让应用运行更加高效,为企业发展夯实网络基础。
最新动态
VMware Avi Load Balancer 30.2.2 版本于 2024 年 9 月 6 日发布。
该版本属于维护更新,修复了 15 项高优先级问题。
VMware Avi 负载均衡器 30.2.1 版,发布于 2024 年 5 月 7 日。
VMware NSX 高级负载均衡器现已更名为 VMware Avi 负载均衡器。自版本 30.2.1 起,产品名称的变更已应用于 Avi 控制器的界面、命令行、API 及官方文档。该更名不影响产品功能,也不涉及与旧版兼容的 API 改动。
1、云连接器
AWS 平台
C6i 实例类型支持服务引擎。
VMware NSX 集成
可通过启用 automate_dfw_objects 标志来管理 DFW 对象的生成。
借助代理程序处理对外流量,涉及 system_configuration.proxy_configuration 中与 vCenter 和 NSX Manager 相关的设置项。
针对单个 NSX 云的数据段,其可容纳的第 1 层数量上限已提升到 800 个。
维护 NSX 云环境中对客户端 IPv6 的兼容能力。
若虚拟服务发生异常,能够把 VIP 路由从 NSX Cloud 环境的 T1 逻辑路由器上移除。
在 NSX 部署中,为提升数据路径性能,SE 虚拟机的 vNIC 设置了 ctxPerDev 和 pnicfeatures。
OpenStack 平台
SRIOV 适用于无 Orchestrator 的 OpenStack 云,可支持 Mellanox VF。
作为 OpenStack 无编排器云环境里出站 NAT 的默认网关。
VMware vCenter 是一款集中管理平台,用来统一管控 VMware vSphere 环境。它提供单点控制,可管理多个 ESXi 主机和虚拟机,支持资源调配、性能监控、高可用性、迁移和备份等功能。通过 Web 客户端或命令行界面,管理员可以配置数据中心、集群、网络、存储和安全策略。vCenter 还包含 vMotion、DRS、HA 等特性,并支持插件扩展。
可以在 vCenter 的写入访问云配置里修改数据中心的命名。
支持在 Avi vCenter 的写入访问云配置里修改 vCenter 的 URL 或 IP。
2、负载均衡模块的主要作用
DataScripts 函数及 HTTP 策略现可设置任意的 HTTP 响应状态码,范围从 200 到 599。
WebSocket 功能可用于 V1 客户端(基于 HTTP/1.x)与 V2 服务器(采用 HTTP/2)之间的数据交换。
L4 应用配置文件作为覆盖应用配置文件使用时,可以启用 TCP 代理协议(通过选中“启用代理协议”选项)。
SSL 握手失败时,客户端日志现在会记录客户端提供的密码。
3、网络功能
以下 SCTP 相关功能现已全面可用
在 vCenter Cloud 环境里,用于旧版 HA 的 SCTP 代理配置文件。
支持保留客户端 IP、自动网关、L4 连接日志及各项指标。
支持 SCTP 的 Active-Active 及 N+M 高可用模式。
可为虚拟服务和服务引擎提供数据包抓取用的 AND、OR、NOT 过滤条件。
新增 NAT 策略规则操作 NAT_POLICY_ACTION_TYPE_DYNAMIC_IP_PRESERVE_PORT,可以在出站 NAT 时保留 UDP 流的源端口,从而帮助 UDP 流正常恢复。
服务引擎界面的正在使用的接口列表弹出窗口里展示浮动 IP。
Linux 服务器云:兼容 MLNX_OFED 版本 OFED_LINUX-5.8-2.0.3.0 的 Mellanox ConnectX6 LX 网卡。
4、控制平面 IPv6 支持
主接口能够兼容 IPv6,供集群及对外通讯使用,也就是说主接口既可采用 IPv6 也可采用 IPv4。
云连接器可兼容 vCenter 与 NSX-T 云环境,从而支持与这些目标进行 IPv6 数据交互。
5、IPv6 数据平面
面向 vCenter 与 NSX Cloud 场景,可保留客户端的 IP 地址、浮动 IP,并提供路由功能和 NSX 服务插入支持。
支持 TCP 和 UDP 网络配置文件的快速路径。
SCTP 代理配置文件,适用 IPv6 场景。
支持 DSR(直接服务器返回)、SNAT 和路径 MTU。
BGP 社区支持 IPv6。
添加对 IPv6 的 GRO 与 RSS 功能支持。
6、六、边界网关协议
能够在虚拟服务层面设定 AS 路径前置与本地首选项,同时沿用此前可用于 VRF 层面的各项配置选项。
7、七、监控和可观察性
配置创建(CONFIG_CREATE)与配置删除(CONFIG_DELETE)审核事件如今会包含发起配置变更的客户端所对应的用户代理及 IP 地址。
未解析的 URI 现在会写入应用程序日志,并且能在用户界面里查看。
允许使用者借助界面来设定 SE 资源指标事件与警报的触发临界值。
通过每日 VS 日志汇总(vslogstats)和分 SE 的 VS 日志明细(vslogstatsdisaggr)扩展 SE-Log-Agent 的统计能力。
8、八、系统
提升了灾难恢复与配置还原的性能。
9、九、安全
增强了证书吊销列表 (CRL) 的管理功能。
支持配置 CRL 到期事件。
数据脚本 avi.ssl.get_tls_fingerprint(type) 会给出那些与虚拟服务建立 SSL/TLS 连接的客户端对应的 TLS 指纹。
目前,ControlScript 已支持借助 InfoBlox DNS 的 DNS-01 验证方式,通过 LetsEncrypt 自动完成证书的签发与续期。
可挑选在证书校验阶段需要忽略的差错类别,从而在 PKI 配置档案里落实故障关闭或故障开启两种处理模式。
在填写 IDP 元数据 URL 的过程中,可以利用“启用定期下载”这一选项,按固定时间间隔自动获取、检查并刷新 SAML IDP 元数据。
10、十、Web 应用程序防火墙 (WAF)
带有 CSRF 防护能力。
负责处理 HTTP 会话及客户端状态,用于实现 CSRF 防护和状态机器人管理。
在 WAF 配置文件中,内容类型映射可激活字符串操作(包括等于和正则表达式)来识别内容类型。
可利用 WAF 配置文件系统 - WAF-Profile-API 来防护 JSON 与 XML API 流量。
该字符串组具备 PSM 位置匹配功能。
在采用 Avi 机器人管理的场景里,WAF 策略会新增“受信任的客户端类型”这一设置,目的是让应用只向满足设定标准的客户端学习。
具备复制当前WAF规则集的功能。
WAF CRS 默认采用的规则集版本现已换为 2024-01。
11、十一、用户界面
界面允许设定处于可用状态的最小池数量,用于将虚拟服务判定为可用。
在虚拟服务树状展示里,可视标记用于表明每个虚拟服务所对应的主服务引擎。
在日志界面里,如果发生超时,意味着 API 未在设定的时限内返回全部可用的日志记录。
界面允许对同一个主机名维护多条静态记录,从而保证之前经由命令行或接口设定的配置不被覆盖。
用 VMware Clarity 框架提升了界面表现,其特性包括:
服务引擎是软件的一项核心工具,负责驱动和管理各类后台服务与任务进程。
池组
GSLB(全局服务器负载均衡)属于一种网络技术,它能够将用户请求导向多个数据中心里最合适的服务器,从而提升可用性与响应速度。它通常基于DNS、HTTP重定向或专用协议来实现,并考虑服务器健康状态、地理位置及负载情况。
用于跟踪身体指标的设备。
- 支持 LDAP 与 LDAPS 协议。
- 支持FTP与FTPS协议的文件传输工具。
- SMTP/SMTPS
- 支持 IMAP/IMAPS。
- POP3/POP3S 协议支持。
提示音
12、第12项:已经处理完成的问题
本次更新修复了 36 项已知问题,这里只介绍新增功能,完整详情请到官网查阅。
13、修补安全漏洞
该版本修复了两个安全漏洞,编号为 CVE-2024-22264 和 CVE-2024-22266。
VMware Avi Load Balancer 简介
Avi Load Balancer 是 VMware 推出的负载均衡平台。
VMware Avi Load Balancer 让应用交付过程更简便,具备多云负载均衡、Web 应用防火墙以及容器 Ingress 功能。
升级多云环境的负载均衡
1、该工具用于完成多云环境下的统一配置。
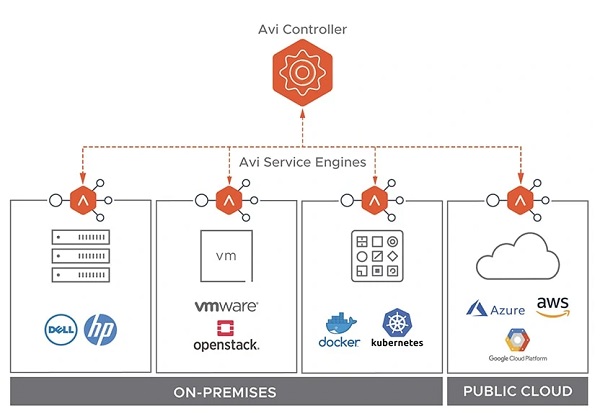
采用集中式策略,并能在本地数据中心与多家公有云(如 VMware Cloud、AWS、Azure 和 Google Cloud Platform)之间保持一致的运维方式,有助于降低管理复杂度。
2、从前期到后续的自动化让运维更轻松
把基础架构人员从重复性人工操作里解脱出来,同时让 DevOps 团队可以自行按需获取服务。该应用交付自动化工具集提供 Python SDK、RESTful API、Ansible 与 Terraform 的集成支持。
3、利用随处可用的分析进行排障
利用实时应用性能监测、闭环分析以及深度机器学习技术,在网络、终端用户和安全方面获取以往无法达到的深刻见解。
4、为所有工作负载做好未来准备
借助一个具备分布式现代架构的统一平台,能够便捷地将应用服务(如容器 Ingress 和应用安全)扩展至 Kubernetes 与 OpenShift 环境里的云原生应用。
5、多云负载均衡快速入门
该平台能够提供负载均衡、Web 应用防火墙以及容器服务。
通过数字了解 VMware Avi Load Balancer
IDC 与那些把 VMware Avi Load Balancer 部署到应用服务里的企业进行了交流,目的是探究该平台怎样支撑业务运转。结果显示,企业获得了明显的业务收益。
该程序可在后台环境下运行,便携式版本使用时先将文件解压,随后启动程序选择版本并点击安装。运行期间需要具备网络连接。另外,压缩包中附带的文件夹内不放程序文件。
应用开发者的生产效率提高百分比
提升电脑运行速度的工具集,包含磁盘整理、启动项管理、垃圾清理等实用模块。
扩大容量,提升运行速度。
43%
本工具可以让你了解运维成本节省了多少比例。
VMware Avi Load Balancer 功能特性
1、这里提供 L4-L7 负载均衡功能。
可获取对 TLS 1.3 的兼容、SSL 终止、默认网关、GSLB、DNS、通配符 VIP、其他 L4-L7 服务,以及跨站点和云环境的智能流量路由。
2、功能点二:支持按预期方式自动扩容。
依据实时的流量情况,运用分析驱动的自动化手段,根据需求对应用和负载均衡进行扩大或缩小。
3、第三项特性:支持自动化操作与可编程定制。
采用 REST API 的方案能提升应用发布效率,把自动化从网络连接推进到具备自助服务门户的开发者。
4、集成与数据分析
完全基于 RESTful API,能够对接多种生态体系,涵盖云端与 SDN 底层设施,以及 VMware Aria、Splunk、Ansible、Terraform 等自动化与分析类工具。
5、Web 应用防护能力
借助闭环分析和应用学习机制实现安全防护,支持 OWASP CRS 规则、满足合规要求以及采用基于签名的检测方式。
6、Kubernetes Ingress 服务的第六项说明,负责管理集群外部访问内部服务的流量路由。
针对容器化现代应用提供一体化服务,涵盖容器入口流量调度、动态服务发现以及安全保障。
与生态系统的整合
采用云连接器架构并坚持 API 优先策略,VMware Avi Load Balancer 可以通过 RESTful API 便捷地完成集成。
灵活的授权模式与统一价格
该通用许可证覆盖全部企业级能力,可安装于本地环境、VMware Cloud 及各类公有云。授权方式为按容量计算的服务单元或按用户数计算的 CCU(仅适用于 VDI),也可随其他 VMware 产品组合一并提供。
1、集成云服务功能的 VMware Avi Load Balancer 企业版
带云服务的 Avi 企业版是默认选项,包含以下内容
- 统一许可管理
- 实时安全威胁情报更新
- 零人工介入的主动支持
- 覆盖混合云和多云环境的统一仪表板
- 该工具针对 L4-L7 层级的流量分发进行管理,支持对网络请求按规则分配至多个后端服务,以提升可用性与吞吐。
- 全局服务器负载均衡
- 自动化与深度分析功能
- Web 应用安全防护,涵盖 WAF、机器人管理和 DDoS 防护
- 容器入口管理
2、VMware Avi Load Balancer Enterprise 是 VMware 推出的负载均衡解决方案,提供应用交付控制、自动化和分析功能。
如果不使用云服务,也可选择 Avi 企业版,包含以下功能
- 实现 L4-L7 负载均衡。
- 全局服务器负载均衡
- 自动化与深度分析功能
- 针对 Web 应用的安全防护,涉及 WAF、机器人管理以及 DDoS 防护。
- 容器入口管理
系统兼容性
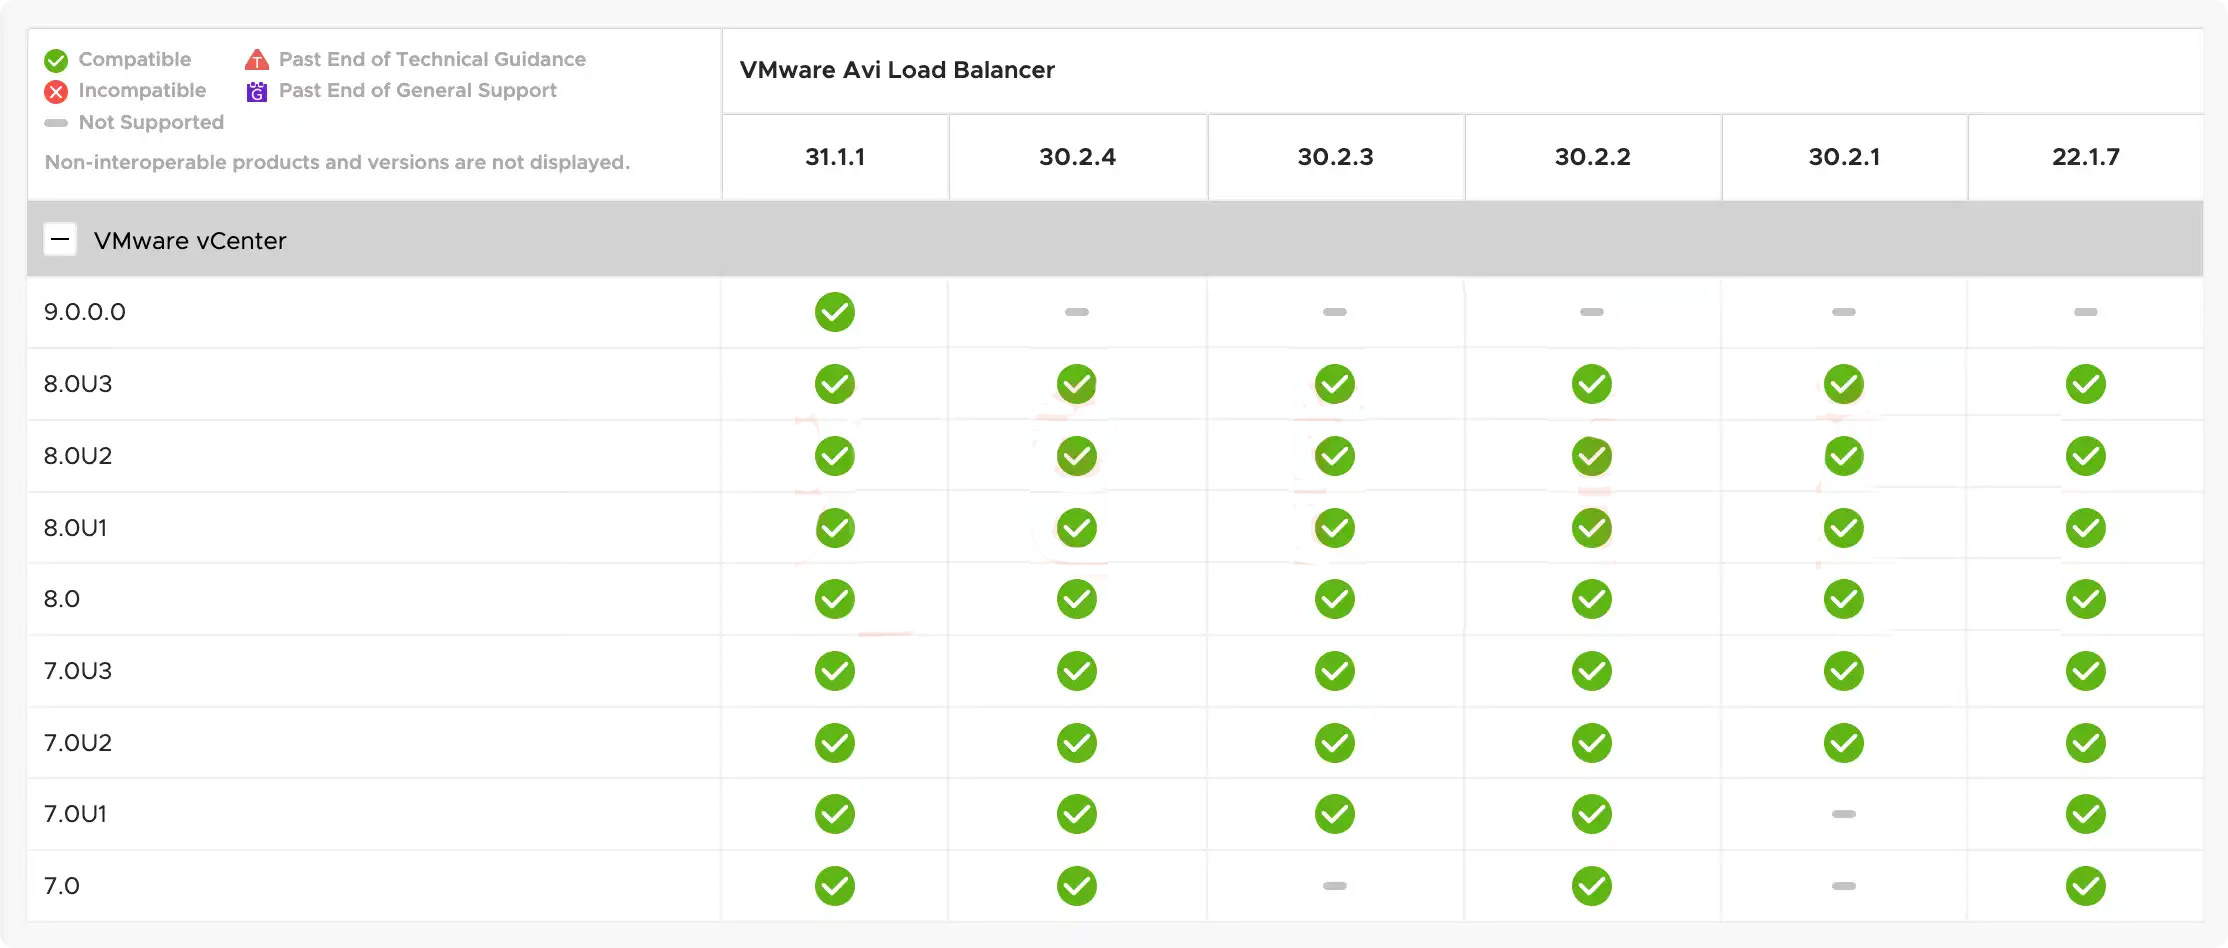
VMware Avi Load Balancer 与 vSphere 的互操作性如下: