软件信息
软件介绍
微软推出了服务器操作系统 Windows Server 2022,正式版为 21H2(OS build 20348.803),2022 年 6 月 24 日推送累积更新。此版本已经过精简优化,不含任何第三方软件,运行稳定流畅。
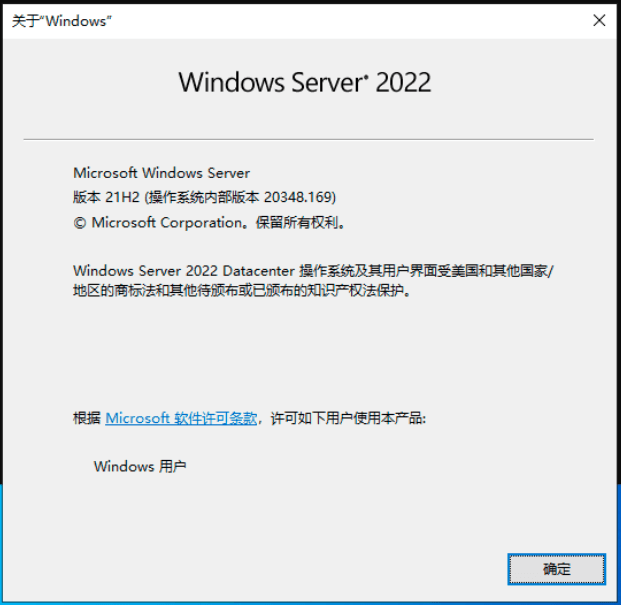
Windows Server 2022 特性说明
Windows Server 2022 属于长期服务版本,其 21H2 更新对应的内部构建号为 20348.803。
以服务器核心为基础,系统会直接调整成Windows 10企业版G,并带有400年的激活期限。
桌面附带授权转换脚本,可将授权转为服务器DC授权,并兼容服务器管理器。
更新功能已彻底移除,更新选项被删除,WinSXS 极度精简,因此无法更新
驱动数字签名已破解,可绕过 F8 安装未签名驱动,主要适用于旧网卡
此移植版本新增蓝牙与人脸识别能力,并加入英特尔i219v网卡和触摸屏等驱动。
集合了统一写入筛选器 UWF 和 WEF,同时提供中文界面控制程序。
保留项目:人脸与指纹认证、Windows Media Player、Internet Explorer、旧版组件、打印支持、SMB 功能。
加入中文美式键盘布局(系统默认不显示微软输入法标志,用户可以自己在语言设置里添加)。
精简杀毒、hyper-v、小娜、PDF、XPS、IIS、PowerShell 及服务器相关组件
系统已启用内置管理员账户,并进行了多项优化设置,包括停用防火墙、远程协助和诊断反馈功能。
Windows Server 2022 各版本比较
Windows Server 2022 按用户类型分为零售版(面向个人或普通用户)和 LTSC 企业版(提供 10 年技术支持更新)。每个用户版本又包含标准版和数据中心版两种,功能基本一致,区别仅在于 LTSC 版有 10 年更新服务,零售版没有。
需要留意的是,Windows Server 2022 LTSC 使用 VL 批量授权模式,因此能够借助 KMS 工具来激活,所以选用这个版本。
Windows Server 2022新功能
该软件在安全方面没有问题,可以放心安装。
Windows Server 2022 引入的新安全特性与其他多个领域的安全功能协同工作,构筑起纵深防御体系,以抵御复杂威胁。该版本提供的多层高级安全机制,满足了服务器当前的全面防护需求。
安全核心服务器
安全核心服务器可抵御复杂攻击,在处理高敏感度行业的关键任务数据时提供额外保障。它基于三大要素:简化安全、高级保护和预防性防御。
简化安全
购买由 OEM 供应的安全核心服务器设备时,其搭配的硬件、固件及驱动程序能够符合安全核心的要求。用户还能在 Windows Admin Center 内便捷地设置 Windows Server 系统,以启用安全核心相关的安全特性。
高级保护
安全核心服务器会尽可能调用硬件、固件及操作系统自带的能力,用来抵御现在和将来可能出现的攻击。它所提供的防护,目的是为服务器上运行的关键应用和数据搭建一个可靠的安全基础。安全核心涉及的保护范围包括以下几点:
硬件信任根是一种用于系统安全的基础组件。
配备受信任的平台模块 2.0 (TPM 2.0) 的服务器能够启用安全核心服务器功能。TPM 2.0 为密钥和敏感信息(如启动时加载组件的度量数据)提供安全保存场所。这一硬件信任根提升了 BitLocker 等功能的防护能力,这些功能借助 TPM 2.0 实现,并支持建立基于证明的工作流程,可纳入零信任安全策略。
保护设备的固件安全,防范未授权更改。
固件以高权限执行,其内部状况对常规杀毒软件较为不透明,因此固件层面的安全缺陷呈明显上升态势。近期的资料表明,恶意程序和勒索软件平台正陆续加入固件相关能力,使得固件遭受攻击的可能性提高,并且已经出现了针对 Active Directory 域控制器等企业资产的固件攻击。安全核心系统借助处理器对“动态度量信任根 (DRTM)”技术的支持,再配合 DMA 保护,将安全关键的虚拟机监控程序与这类攻击隔离开。
基于虚拟化的安全 (VBS)
安全核心服务器具备 VBS 和依赖虚拟机监控程序的代码完整性(HVCI)功能。借助 VBS 将操作系统中具有不同权限的区域(比如内核与系统其他部分)隔离开来,VBS 与 HVCI 能够阻止利用多种漏洞进行的加密货币挖矿攻击。此外,VBS 还提供多项其他可供客户使用的特性,例如能更有效防护域凭据的 Credential Guard。
预防性防御
开启安全核心功能可以提前防范并切断攻击者针对系统的多种入侵渠道。这些防护手段还能让 IT 与 SecOps 人员把精力更有效地投入到其他需要处理的事务上。
提供安全的连接。
Windows Server 2022 在默认状态下会开启 HTTPS 与 TLS 1.3 协议。
安全连接是当前互联系统的关键。传输层安全协议(TLS)1.3 是互联网上使用最普遍的安全协议的新版本,它加密数据,从而在两个端点之间建立安全通道。在 Windows Server 2022 上,HTTPS 和 TLS 1.3 已默认开启,用来保护连接到服务器的客户端数据。这个版本舍弃了陈旧的加密算法,比旧版更安全,目标是尽量对握手过程进行加密。更多信息请查看支持的 TLS 版本和密码套件。
安全 DNS:借助 HTTPS 上的 DNS 服务,对 DNS 名称解析请求进行加密处理。
Windows Server 2022 的 DNS 客户端现已支持基于 HTTPS 的 DNS(DoH),该技术通过 HTTPS 协议对 DNS 查询进行加密。此举可防止 DNS 数据被窃听或篡改,最大程度保障流量隐私。有关如何设置 DNS 客户端以启用 DoH 的详细信息,请参阅相关文档。
服务器消息块 (SMB):SMB AES-256 加密适合对安全性要求最高的用户。
在 Windows Server 中,SMB 加密和签名现可使用 AES-256-GCM 与 AES-256-CCM 加密套件。当连接的另一台计算机同样支持该方法时,系统会自动协商这一更高级的密码方式,亦可通过组策略强制采用。为保持向下兼容,Windows Server 继续支持 AES-128。
SMB:控制群集内部东西向通信的加密设置
Windows Server 故障转移群集现在允许你精细管理节点间存储通信的加密和签名,涵盖群集共享卷 (CSV) 和存储总线层 (SBL)。也就是说,使用存储空间直通时,你可以自主决定是否对群集内部的东西向流量进行加密或签名,以增强安全性。
通过 QUIC 协议承载的 SMB 文件共享。
在“Windows Server 2022 Datacenter:Azure 版本”中,SMB 3.1.1 协议经过改进,引入了基于 QUIC 的 SMB,使 Windows 客户端能够用 QUIC 而非 TCP 进行传输。将基于 QUIC 的 SMB 与 TLS 1.3 配合使用,用户和应用程序可以安全、可靠地通过 Azure 上运行的边缘文件服务器获取数据。对于 Windows 用户,移动办公和远程办公人员不再需要借助 VPN 通过 SMB 访问文件服务器。更多内容可参考基于 QUIC 的 SMB 文档。
Azure Hybrid 功能
借助 Windows Server 2022 自带的混合能力,效率和灵活性得到提升,将数据中心延伸至 Azure 变得前所未有的简单。
Windows Server 已开启 Azure Arc 功能
已启用 Azure Arc 的 Windows Server 2022 借助 Azure Arc 把本地及多云环境里的 Windows Server 纳入 Azure 管理。该方案提供与 Azure 虚拟机相同的管理体验。混合计算机接入 Azure 后,会变为联网资源,并作为 Azure 中的资源处理。详情可查阅通过 Azure Arc 支持服务器的相关文档。
Windows 管理中心
Windows Admin Center 针对管理 Windows Server 2022 的更新内容有:展示这些安全核心功能的现有配置情况,并在条件满足时允许使用者开启它们。若要了解这些更新以及 Windows Admin Center 的其他增强,可查看 Windows Admin Center 文档。
适用于 Azure Automanage 的热修补功能现已开放。
Windows Server 2022 Datacenter 的 Azure 版本具备 Azure Automanage 的热补丁能力。该功能允许在新的 Windows Server Azure Edition 虚拟机上安装更新,而无需在安装后重新启动。更多信息可查阅 Azure Automanage 文档。
应用程序平台
Windows 容器平台进行了多项改进,涵盖应用兼容性和 Kubernetes 上的容器体验。其中一项显著优化是将 Windows 容器镜像体积最多缩减 40%,从而使启动时间加快 30%,提升了整体性能。
如今,即便容器主机未加入域,也能借助组托管服务帐户 (gMSA) 来运行依赖 Azure Active Directory 的应用。另外,Windows 容器现已支持 Microsoft 分布式事务控制 (MSDTC) 与 Microsoft 消息队列 (MSMQ)。
此外,还有若干改进措施,旨在让 Kubernetes 上的 Windows 容器使用起来更简单。这些改进涵盖:允许使用主机进程容器进行节点设置、加入 IPv6 支持,以及通过 Calico 提供一致的网络策略。
平台改进之外,Windows Admin Center 也得到更新,让 .NET 应用的容器化变得简单。应用进入容器后,可托管到 Azure 容器注册表,再部署到 Azure Kubernetes 服务等其他 Azure 服务。
Windows Server 2022 配备了对 Intel Ice Lake 处理器的支持,因此能够承载关键业务和大型应用,比如 SQL Server。这些应用可能需要最多 48 TB 内存和 2048 个逻辑内核,分布在 64 个物理插槽上。借助 Intel Ice Lake 的 Intel Secured Guard Extension (SGX) 实现机密计算,可通过受保护内存区域隔离各个应用,从而增强应用安全性。