软件信息
软件介绍
VMware vRealize Operations Cloud Proxy 8.18.1 的镜像文件现已推出。该工具主要用于跨环境运维监控,承担数据收集任务。它支持从本地数据中心采集并监测数据,同时确保云端环境的高可用性,即使某些节点发生故障,数据流通依然保持正常。此版本解决了若干安全和功能缺陷,改进了性能,增强了数据采集的可靠性和效率,帮助企业更清楚地掌握系统状态,为运维工作提供稳固支持。
版本亮点
数据采集能力增强:云代理长期以来用于数据采集,8.18 版本进一步巩固了其作用,8.18.1 版本预计会继续改进数据采集功能,提高采集效率与精确度,更有效地支持 vRealize Operations 的数据需求。
vRealize Operations for Logs 8.18 版新增对云代理的支持,该代理能够收集、汇总日志并转发至 vRealize Operations for Logs 实例,8.18.1 版可能进一步改善日志相关功能,例如增强日志传输的可靠性。
VMware 发布了日志管理产品的新版本,8.18 版针对若干安全隐患完成修补;配套的云代理也升级到 8.18.1,其中预计包含相应的安全修复,旨在提升信息传递与保存环节的防护能力。
由于 vRealize Operations 修改了若干功能与集成方式,比如停止支持远程收集器,云代理 8.18.1 有望提升与其他部分的协同能力,保障在新结构中可靠工作。
性能与稳定性改良:常规的版本升级往往会对运行速度与可靠性做调整,云代理 8.18.1 或许会在内存消耗、执行效率等层面加以优化,降低软件闪退和异常状况的出现概率,提高整体工作的稳健性。
VMware vRealize Operations Cloud Proxy 是什么
1、功能特性
该工具能作为单向的远程采集器,可从本地或远程数据中心获取数据,并将其传送到 vRealize Operations。它支持添加多个 vCenter Server 账户,可完整监控虚拟化环境中的各类指标。
高可用方面:支持把两个或更多 Cloud Proxy 组建为收集器组,当组内某个 Cloud Proxy 发生网络断开或无法使用时,其余 Proxy 会自动接手任务,从而保证数据采集不会停止,为云环境提供高可用保障。
资源再平衡功能:能够在收集器组内部重新分配资源,在 vCenter 适配器启动数据收集之前即可运用再平衡选项,有利于提高资源使用效率,改善总体性能。
安全通信:连接仅由 Cloud Proxy 主动向 vRealize Operations 建立出站通道,使用 TCP/443 端口,不必开放任何入站端口,从而简化防火墙设置并增强安全性。
2、安装环境的前提条件
要有 IP 地址、DNS 记录以及能在 vSphere 里部署 OVF 模板的权限。
必须保证 Cloud Proxy 对外的 HTTPS 通信(443 端口)正常放行;如果将其用于基于 Telegraf 的应用监控,则还要开放 443、8443、4505 及 4506 这几个端口的入站访问。
Cloud Proxy 需要正确解析 vRealize Operations 节点的 DNS,并通过唯一注册密钥完成身份验证。注册后,必须在 24 小时内启动 vRealize Operations 云设备,若超过时限,密钥将失效,需重新部署。
3、三、适用情况
专为本地数据采集设计,适合拥有大规模 vCenter Server 的环境,能有效降低跨数据中心的带宽使用,同时缓解 vRealize Operations 分析集群的工作压力。
在启用管理包的情况下,能够借助 Cloud Proxy 把管理包的收集任务独立出来,从而更有效地减轻分析集群的负担。
Cloud Proxy 证书的作用是校验端点连接。按实际连接路径,需要把对应根 CA 证书导入 Cloud Proxy:直接连 vRealize Operations 时,导入其 Web 证书的根 CA;经网络代理或负载均衡器连时,则导入该代理或负载均衡器的根 CA 证书。
VMware vRealize Operations Cloud Proxy的关键思想说明
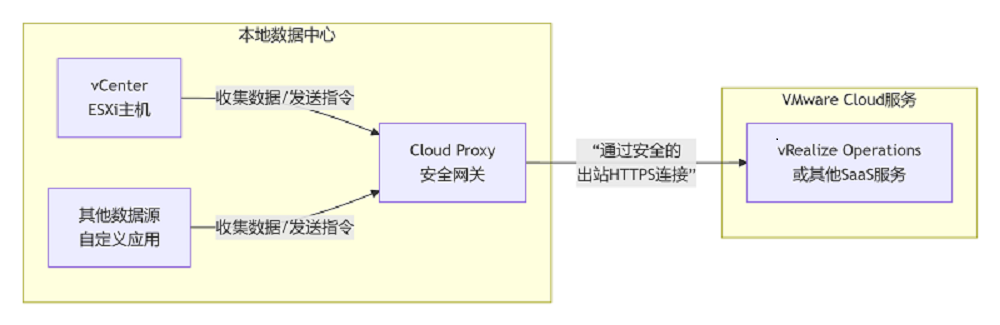
通过下面的图示,可以更清楚地看出其关键结构和所在环节的作用。
该工具的核心用途是什么?
若不使用CloudProxy,云服务要观察本地环境时,或许得开启防火墙的入站端口,从而造成严重的安全隐患。CloudProxy的构造恰好避开了该问题。
核心作用与任务
建立一条受保护的连接通道。
该组件利用外发的 HTTPS 链路,主动与 VMware 的云端服务(例如 vRealize Operations Cloud)建立通信。
这样一来,企业的防火墙就无需放行任何入站端口,安全防护水平得到显著提高。
数据汇集与传输
该组件负责从您的本地数据来源(包括 vCenter Server、ESXi 主机、其他管理工具以及自定义应用)采集指标、日志和配置信息,用于云服务。
随后,这些数据会以安全的方式被发送到云端的vRealizeOperations实例。
该版本是专为 64 位 Windows 系统设计的安装包,适用于 Windows 10/11 及 Windows Server 2019/2022 等 64 位环境。用户下载解压后,运行其中的 setup.exe 文件即可开始安装。与较早的 2.2.x 系列相比,此版本在性能和稳定性上有所提升,并对新的操作系统和硬件提供了更好的支持。
这个通道既负责向上传输数据,也承担向下传递指令的任务。
在云端的控制台发起某项任务(比如运行修复流程)时,该命令会经CloudProxy转发至本地对应模块来落实。
能够适应复杂的网络条件。
当本地环境包含多个彼此隔离的网络分区(如 DMZ、管理网、生产网)时,可以在每个分区内分别部署一个 CloudProxy,从而由同一个云服务统一管理所有分区的资源。
常见的使用场合
该工具的核心用途是配合 vRealizeOperationsCloud 共同运作。
场景:您购买了SaaS版的vRealize Operations Cloud,打算借助它来监管和控制本地数据中心的vSphere环境。
安装时需在本地网络布置一台 CloudProxy 虚拟机。
vRealizeOperationsCloud利用该CloudProxy,在不要求直接网络连接的情况下,可以安全地采集本地全部虚拟机的性能、容量及健康状况信息,并执行管理操作。
vRealizeOperationsCloudProxy 承担着重要的安全桥接角色,它从你的内部环境向 VMware 云发起单向外连,让云端能够安全且流畅地管理并观察本地资源,同时不必调整现有的防火墙规则。