软件信息
软件介绍
Holodeck 9.0 是一个工具包,作用是在嵌套的 VMware Cloud Foundation(VCF)环境里快速完成部署,主要面向测试和培训用途,可以适配 VCF 5.2.x 与 9.0 版本。它借助标准化的自动部署方式来减少对硬件的要求,自带独立的 DNS、DHCP 等服务,能够做到网络隔离,支持在单个 ESX 主机或 vSphere 集群上同时运行多套 VCF 环境。内容涵盖该工具的优势、环境组成、部署流程、使用方法和问题处理,帮助用户方便地搭建 VCF 测试环境,并进一步了解 VCF 的各项能力。
最新公告
已将 2 个文件打包,便于用户下载。
文件列表预览
1、holorouter-9.0.0.ova 是一个以 OVA 格式提供的虚拟路由器镜像文件,版本号为 9.0.0。
文件名
文件 holorouter-9.0.0.ova,大小为 2.4 GB。
发布日期
2025 年 6 月 23 日
最后更新:
2025 年 6 月 25 日
SHA2 是一款命令行工具,用于计算文件的 SHA-256 哈希值。用户可将文件路径作为参数传入,程序会输出对应的十六进制摘要。该版本修复了处理大文件时缓冲区溢出的问题,并优化了读取性能,适用于 Windows 和 Linux 系统。
软件版本更新至 c813c94066b740e10b073c1ed24a0a79da08ab70859ef0297850988e766f531。本次改动聚焦于稳定性和性能提升,修复了若干已知问题。
MD5:用于确认文件内容未被改动或损坏的校验工具。
76cbdbbbd65510958408e000c1189ecf
2、第二项是 vcf-offline-depot-appliance-0.1.3.ova。
文件名
该文件为 vcf-offline-depot-appliance-0.1.3.ova,大小是 1.69 GB。
发布日期
2025 年 6 月 23 日
最后更新:
2025 年 6 月 25 日
SHA-2(安全散列算法2)是一组由美国国家安全局研发、美国国家标准与技术研究院发布的一系列加密散列函数,包括SHA-224、SHA-256、SHA-384、SHA-512、SHA-512/224和SHA-512/256。这些算法通过计算生成固定长度的摘要值(哈希值),用于确保数据的完整性。SHA-256和SHA-512是分别针对32位和64位字长设计的散列函数,而SHA-224和SHA-384则是截断版本,摘要长度更短。SHA-512/224和SHA-512/256同样是截断版本,但基于SHA-512。该标准最初于2002年发布,后在2008年进行了更新。
该哈希值为 e3b37c0d5ab0c78f96ba27dd2b0a37d8cb1a9facab391afeead3a7a6bdb5a2。
这款程序会生成一个 MD5 散列值,长度为 128 位(16 字节)。
该版本号为84e065e01242699b9ff96901d66a31c5,用于标识当前软件编译。
Holodeck 是什么?
(提供视频教程,如有兴趣可观看)
Holodeck是一个工具包,用来以标准化、自动化的方式在VMware ESX主机或vSphere集群上部署嵌套的VMware Cloud Foundation (VCF)环境。这些环境适合数据中心内多个团队进行技术能力测试,通过动手演练展示VCF在交付客户托管的VMware私有云方面的能力。Holodeck仅用于测试和培训环境;对于任何想更深入了解VCF在多种用例和功能中如何运行的人来说,它都是理想选择。目前,Holodeck支持两个不同版本——Holodeck 5.2x支持VCF 5.2.x,而Holodeck 9.0支持VCF 5.2.x和VCF 9.0。
本文件仅介绍 Holodeck 9.0。如需 Holodeck 早期版本的信息,请查阅相关文档。
Holodeck 的主要优势
部署嵌套 VCF 环境虽有多种方式,但通常耗时且需特定配置才能保证最佳体验。Holodeck 能帮助克服以下挑战:
- 硬件门槛调低:若在真实硬件上部署,VCF 管理域要求四台支持 vSAN 的节点,后续扩展集群或工作负载域还需更多主机。改用嵌套方式时,相同四到八台主机可灵活虚拟化,从而在一台 ESX 主机或一个 vSphere 集群上运行。
- 独立服务:Holodeck 的环境内自带常用基础服务,包括 NTP、DNS、AD、证书服务和 DHCP,测试时不需借助数据中心的服务。每套环境只需一个外部 IP。
- 隔离网络:借助Holodeck,在测试流程的前期阶段,不必在客户网络里搭建VLAN和BGP连接。
- 环境隔离性:每次 Holodeck 的部署都彼此完全独立。这样便不会同现有网络设置发生冲突,同时还能并行建立多个嵌套环境,无需顾虑相互覆盖。
- 在资源充足的单一VMware ESX主机上运行多套VCF部署:针对VCF 9.0,常见的VCF标准架构包含四节点管理域与三节点VI工作负载域,整体约需24个CPU核心、325GB内存及1.1TB磁盘空间。
- 自动化与可重复性:嵌套式VCF环境的部署几乎无需人工干预,且易于重复进行。
Holodeck 环境结构概览
1、每一个Holodeck场景都包括
1.1、VCF 9.0
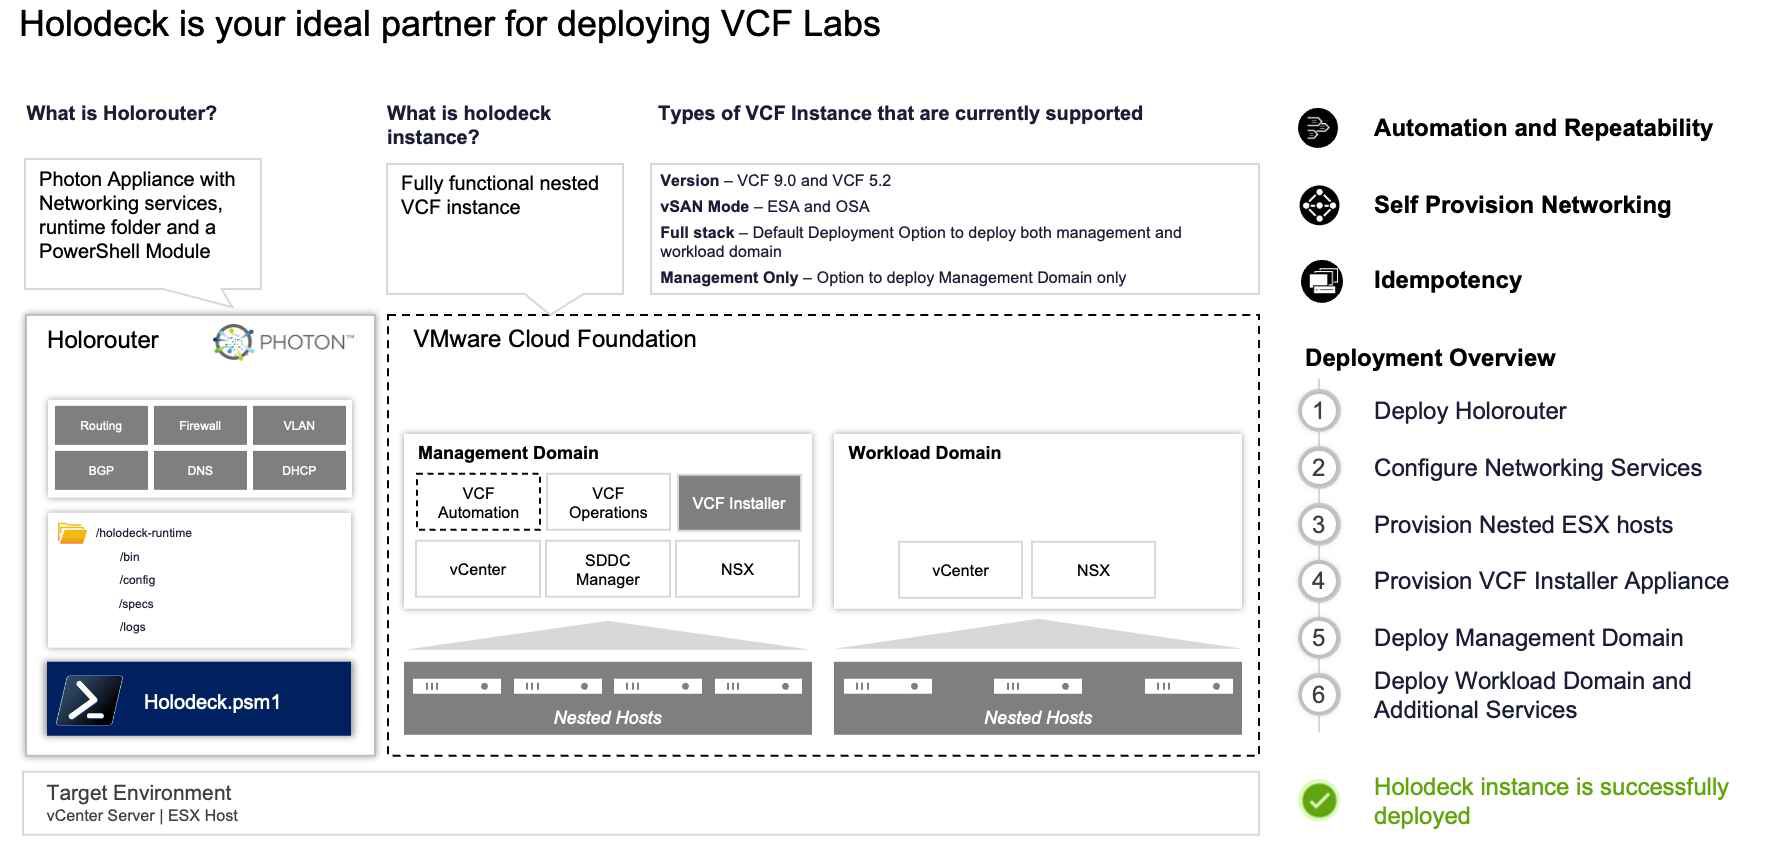
- 该设备是运行 Photon OS 的全息路由器,整合了多项网络服务,包括 DNS、DHCP、NTP、代理服务器、BGP 动态路由、二层交换,还可以选用网络桌面(虚拟桌面)功能。
- 兼容VCF与VVF部署方式
- 同时支持vSAN ESA和OSA两种模式
- 允许VCF安装程序通过代理访问在线和离线软件仓库
- 管理域部署完成,包含4个嵌套主机,按vSAN就绪节点方式安装,组件有VCF安装器、VMware vCenter、VMware NSX、VCF运维管理、VMware SDDC管理器以及可选的VCF自动化。
- 可挑选的工作负载区域包含三个嵌套主机,这些主机按照 vSAN 就绪节点的形式部署,其中涵盖 VMware vCenter、VMware NSX 以及可选的 Supervisor。
- 可在管理与/或工作负载域中选择性地部署 NSX 边缘集群。
- 可在管理域中额外添加一个或多个3节点vSphere集群
- 兼容仅预配方式(可部署 VCF 安装程序及 ESX 主机,从而获得全新安装体验)
- Holodeck网络支持自定义CIDR配置
1.2、VCF 5.2
- 该全息路由器设备以光子操作系统(Photon OS)为基础,集成了一系列网络服务,包括域名系统(DNS)、动态主机配置协议(DHCP)、网络时间协议(NTP)、代理服务器、动态路由(边界网关协议,BGP)、二层交换,并支持可选的网络桌面(虚拟桌面)功能。
- 只适用于VCF部署场景
- 仅兼容vSAN OSA存储架构
- 管理域已经完成部署,4台嵌套主机以vSAN就绪节点形式安装,其中包含了VMware Cloud Builder、VMware vCenter、VMware NSX以及VMware SDDC管理器。
- 所选的工作负载域中已安置3个嵌套主机,它们以vSAN就绪节点的形式完成部署,并包含VMware vCenter与VMware NSX。
- 可以在管理和/或工作负载域中选择性地部署 NSX 边缘集群。
- 在管理域中添加一个或数个由3台主机组成的vSphere集群。
- Holodeck网络能够使用自定义CIDR
需要留意的是,Holodeck 9.0不属于 VMware 官方支持范围,其性质与 Fling 类似。
Holodeck 9.0 具备对 5.2 与 9.0 两种版本的嵌套 VCF 部署能力。用户可依照可用的资源状况,选择将其部署于单个独立 ESX 主机或 vSphere 集群之上。具体条件请查阅先决条件相关章节。
Holodeck 9.0采用PowerShell和VMware PowerCLI开发,所有必需内容已打包成一个名为Holodeck的PowerShell模块,该模块作为内置功能包含在我们发布的Holorouter OVA中。
每个Holodeck环境都使用相同的嵌套配置,可部署为单站点或双站点。环境之间及环境内站点之间的隔离通过VMware vSphere标准交换机(vSS)或VMware vSphere分布式交换机(vDS)实现。每个Holodeck模块在每个站点的vSS/vDS上配置一个唯一端口组,并将该端口组设置为VLAN中继以支持通信。端口组上的组件利用VLAN标签来隔离不同嵌套VLAN的流量,从而无需在ESX主机上连接物理VLAN来支撑嵌套实验室。如果条件允许,还可以选择使用NSX覆盖网段来替代vSS/vDS端口组。
2、Holorouter概览
HoloRouter 是 Holodeck 的基础设施主干设备,提供三层路由、防火墙、DHCP、DNS、NTP、BGP、代理及作业调度等基础设施服务。该设备借助这些服务,把嵌套式虚拟云基础架构(VCF)环境连到外部网络,并在嵌套式 VCF 内不同网络之间实现互联。站点 a 采用 VLAN 0、10 至 25,站点 b 采用 VLAN 40 至 58。它内置网络桌面(桌面用户界面),用户可通过图形界面(GUI)访问 HoloRouter。网络桌面服务使用户能方便地以图形界面方式访问嵌套式 VCF 环境。
服务列表: - DNS:为嵌套式VCF环境中的站点a和站点b提供本地解析并作为转发器 - DHCP:为嵌套式VCF环境中的站点a和站点b分配IP - NTP:为嵌套式VCF环境中的站点a和站点b提供时间同步 - 三层路由:处理嵌套式VCF环境中站点a和站点b各VLAN间的路由 - 防火墙:管控外部网络与嵌套式VCF环境之间以及环境内部各网络间的流量 - BGP:与NSX Tier-0网关建立对等,实现覆盖网络的出站连接 - 代理:允许用户管理嵌套式VCF环境的出站访问 - 作业调度:支持用户按计划循环执行命令或脚本 - 网络桌面:通过直观的图形用户界面访问HoloRouter和嵌套式VCF环境 - 含VMware PowerCLI及相关模块的Powershell:便于用户使用Holodeck - 部署和运行Holodeck所需的全部软件包
3、这是一个概念。
- 集中式配置:Holodeck 9.0采用集中配置文件作为嵌套VCF部署的唯一事实来源。该配置文件是JSON格式,包含运行Holodeck所需的一组模板。用户无需直接编辑配置文件,我们提供了PowerShell命令行工具来创建、修改或导入配置。默认配置模板位于/holodeck-runtime/templates/config.json,使用New-HoloDeckConfig命令创建新配置时,会将该文件复制到/holodeck-runtime/config/.json。
- 幂等性:部署整栈SDDC通常耗费大量时间,而嵌套部署更加耗时。我们经常遇到部署临近完成时因小疏漏而失败,被迫重启流程。为解决此问题,Holodeck 9.0加入幂等性。部署状态保存在HoloRouter上,这样用户再次运行相同部署命令时,可以从上次失败位置继续,无需完全重启,也无需手动干预。
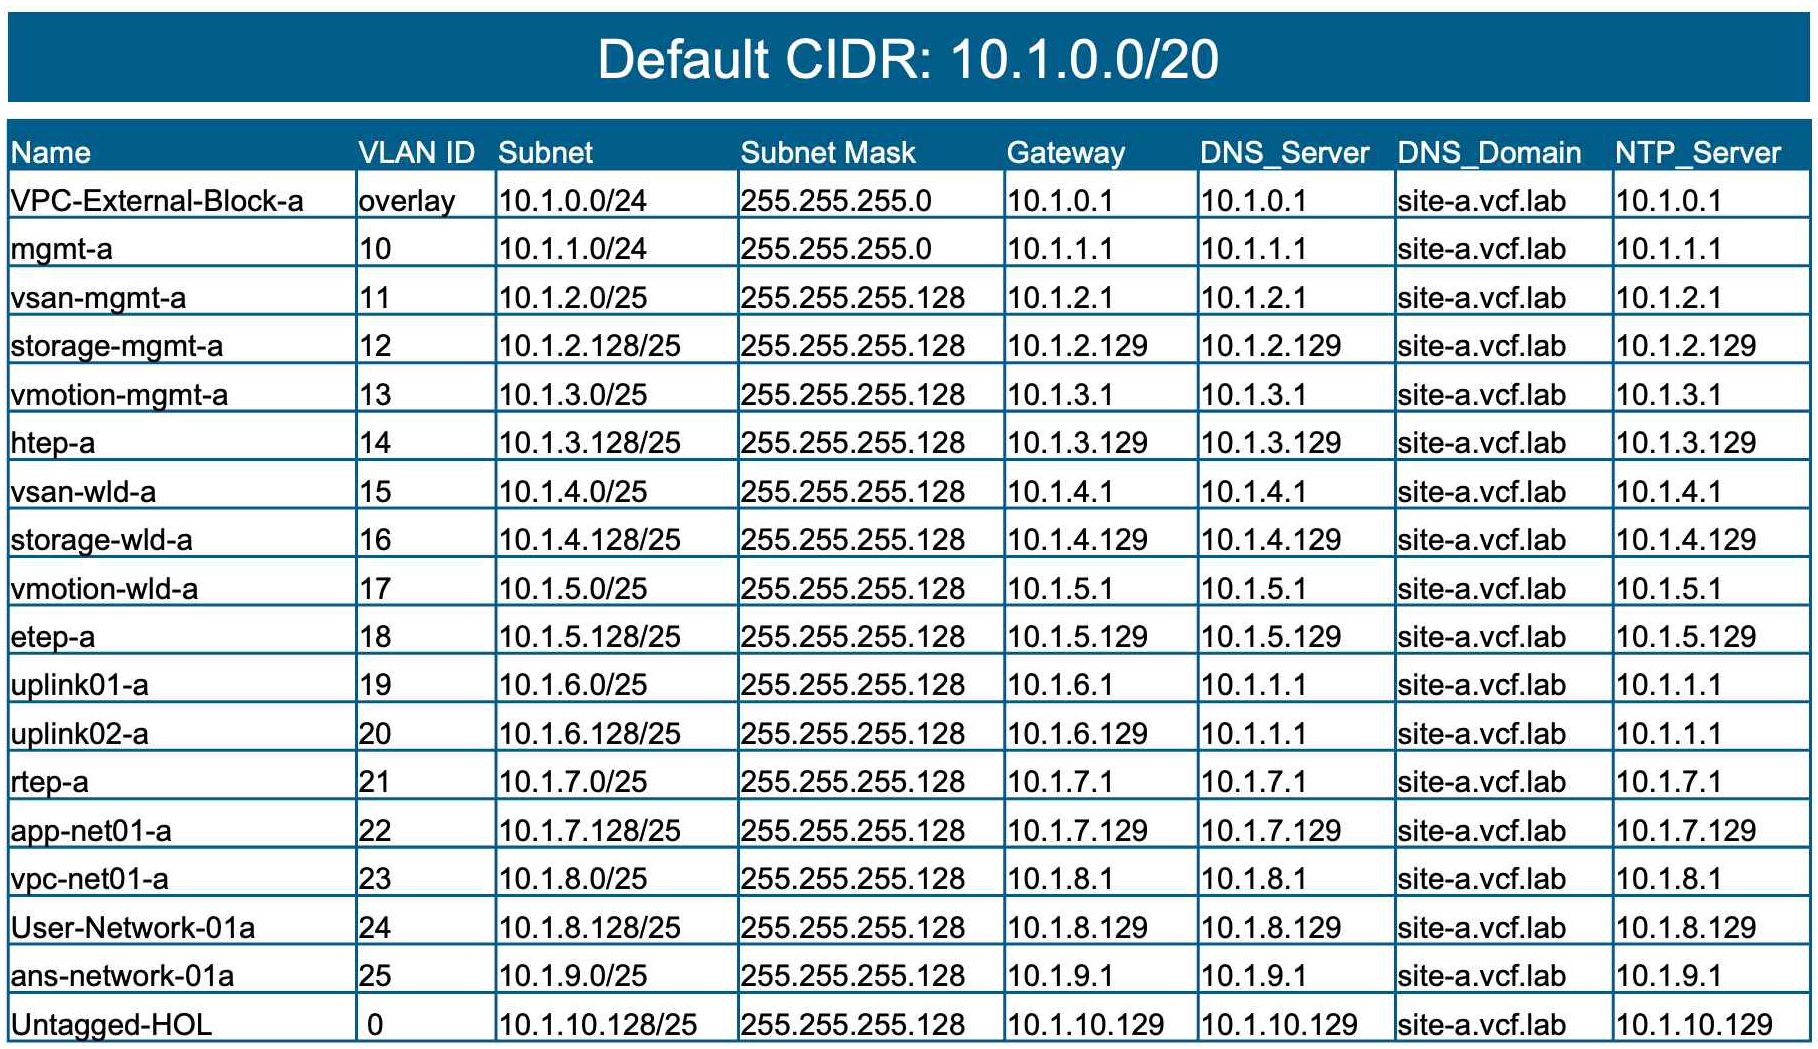
- 自动网络配置:为每个部署分配VLAN、IP地址、路由等看似复杂。Holodeck 9.0已自动处理此项工作。它采用默认CIDR(10.1.0.0/20),为每个嵌套主机和VCF组件构建完整网络,包括DNS映射、针对NSX Edge对等连接的路由及BGP设置。希望使用自定义CIDR的用户可以输入一个/20大小的CIDR作为参数,Holodeck会自动在其基础上部署VCF。
- 内建运行前检测:在新的部署执行时,Holodeck 9.0 会先进行一系列预检查,用来确认所需条件都已满足,例如必需的二进制文件是否就位、目标主机是否能连通等。
4、Holodeck 网络
以下是A站点在全息甲板网络中默认使用的VLAN
先决条件
1、对物理主机的需求
VCF版本 部署类型 CPU 内存 磁盘 VCF 5.2 单站点 16 384 GB 2 TB VCF 5.2 双站点 32 1TB 4TB
VCF版本 部署类型 CPU 内存 磁盘 VCF 9.0 单站点 24 325 GB 1.1 TB VCF 9.0 双站点 48 768 GB 2.5 TB
VVF版本 部署类型 CPU 内存 磁盘 VVF 9.0 单站点 12 256 GB 1 TB VVF 9.0 双站点 24 512 GB 2 TB
2、配置要求
1.请在标准虚拟交换机(vSS)或分布式虚拟交换机(vDS)上建立一个单独的中继端口,用来与全息路由器(Holorouter)相连。使用独立的端口组可以防止全息平台(Holodeck)对现有网络环境造成影响。也可以改用 NSX 覆盖中继端口组。
2.若是采用vSS/vDS端口组,请按下面的方法开启中继端口组的安全选项:
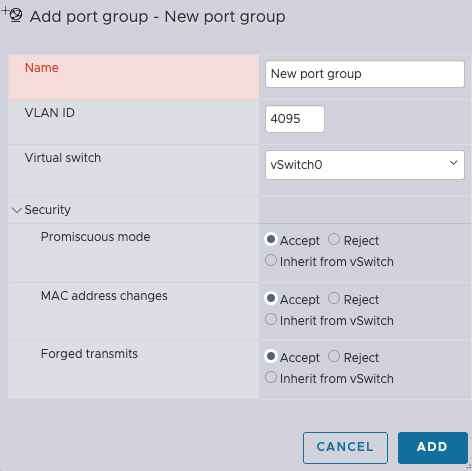
图:vSS端口组安全选项设置界面
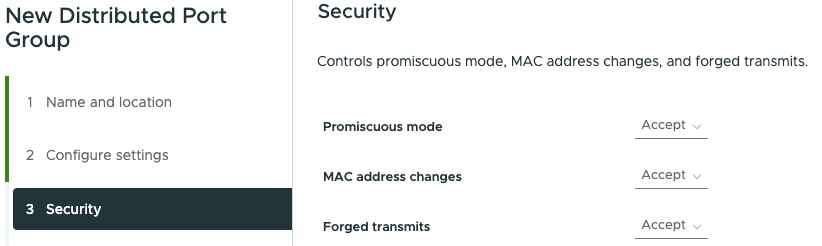
图:vDS端口组安全选项设置界面
3.若采用NSX端口组,需将其类型设为“Overlay”,并放行VLAN 0至4094(或至少包括站点A的VLAN 0、10至25,以及站点B的VLAN 40至58)。要建立自定义网段配置文件,可进入左侧菜单的“网络”下的“网段”页,切换至右侧的“配置文件”标签,选择“添加网段配置文件”,再按下列要求选取配置项。
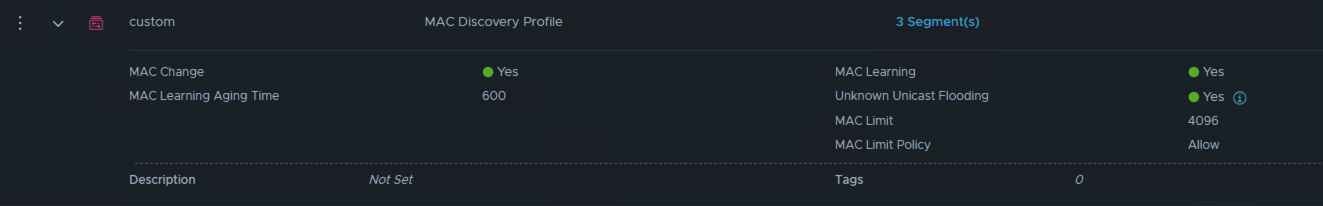
图:NSX中IP发现配置文件选项
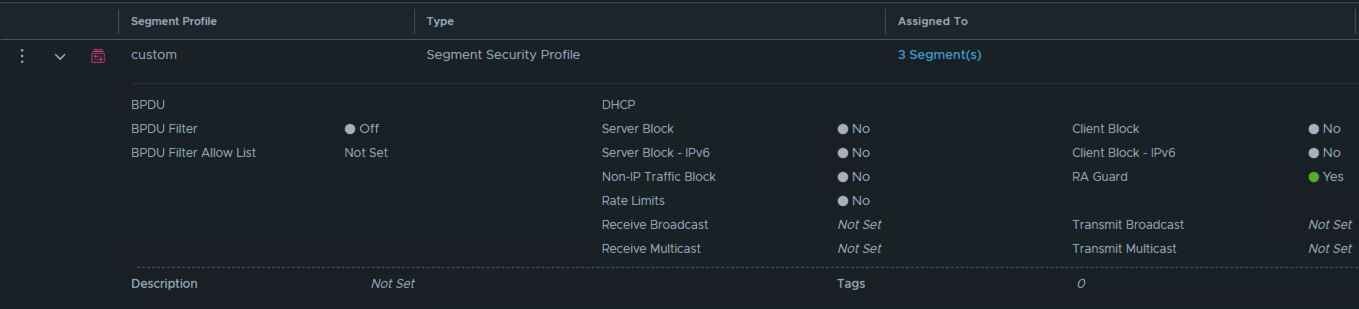
图:NSX中MAC发现配置文件选项
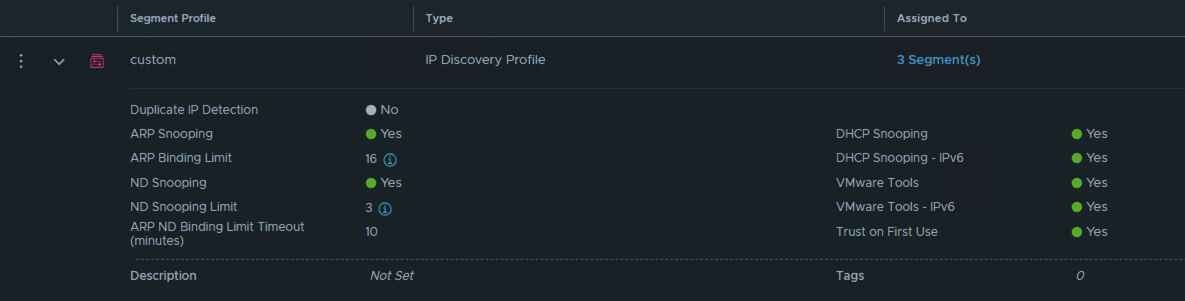
图:NSX中网段安全配置文件选项
4.配置文件生成后,进入需要使用的叠加细分,对其进行编辑并重新设置细分与配置文件的关联。
5.当把vCenter当作嵌套VCF实验环境的部署目标时,应在物理交换机上放行VLAN 0、10至25及40至58,从而保证即将运行嵌套VCF的vSphere集群中各主机之间能够正常通信。
3、目标主机要求
- vSphere 的 8.0u3 与 9.0 两个发行版均已通过验证,并受到官方支持。
- 单独的一台未受 vCenter Server 管控的物理机,或者处于 VMware vCenter Server 实例管理之下的 vSphere 群集。
- 需要按照指南配置好虚拟标准交换机和端口组。
- 必须提供外部或客户网络。
- 每台 ESX 主机需要一个管理 IP 地址。
- 为Holorouter配置4个处理器核心、4GB运行内存以及75GB磁盘空间(网络接入按需选择)
- 备份存储应采用固态硬盘(SSD)或非易失性内存主机控制器接口规范(NVMe)设备。
- 各全息甲板场景中全息路由器的公网IP
- 需要开启NTP功能,且必须设定NTP服务器。若把vCenter当作目标,则vCenter集群内的每一台主机都需运行并配置NTP。
4、许可说明
Holodeck 9.0在“稍后授权”部署方式下只兼容VCF 5.2.x和9.0。在这种方式中,VCF 9.0从安装当天起90天内、VCF 5.2从安装当天起60天内,全部功能都能使用。超过该期限后,必须重新部署环境,或者添加许可证。最终用户需自行与其客户团队协作,确保取得适当的许可证。
部署步骤
1、为 Holodeck 网络准备好物理 ESX 主机。
若想让某个 Holodeck 环境运行,就得为它准备一个专用的 vSphere 标准交换机(不能接上行链路)和对应的端口组。
前提条件说明
外部端口组被赋予了一个 IP 地址,该地址可被所有部署在此主机上的 Holodeck 环境共用。
ESX主机网络设置
以下步骤介绍如何创建名为Holo-PG-A的虚拟交换机和同名的端口组。
提示:即便一开始并未在Pod内安装第二个站点,也建议给站点2配置第二台交换机及端口组。
配置嵌套网络使用的 vSphere 标准交换机
- 新建一台标准交换机,名称设为 Holo-PG-A,MTU 值指定为 8000。
- 点击上行链路中的X图标移除上行链路。
- 核对设置正确后点击“添加”。
设置全息甲板端口组
- 新建一个端口组
- 将此端口组标识为Holo-PG-A
- 把VLAN识别号配置成4095
- 虚拟交换机选择Holo-PG-A。
- 进入安全性设置,将所有选项设为允许。
- 点击添加
2、导入并部署 Holorouter 的 OVA 文件。
Holodeck 9.0允许将独立ESX主机或vCenter作为部署目标。请根据目标类型选择对应选项卡,并参照相关说明完成Holorouter的部署。
2.1、单台 ESX 服务器
1.打开目标ESX主机的网页管理界面,地址为"https://
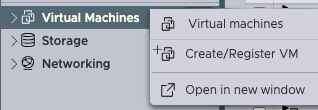
2.在“虚拟机”上单击鼠标右键,接着选取“创建/注册虚拟机”选项。
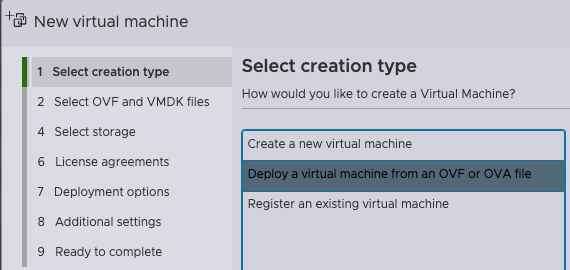
3.弹出窗口中点击“从 OVF 或 OVA 文件部署虚拟机”选项。
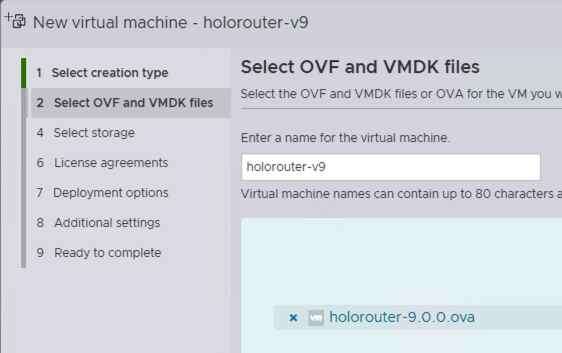
4.给虚拟机起一个名称,并选取先前已获取的Holorouter OVA文件。
5.挑选合适的存储与网络来部署全息甲板实例。管理网络需选一个(外部)端口组,站点A和站点B则选另一个(中继)端口组——按默认站点配置,两个站点可共用同一端口组(它们分属不同VLAN和子网)。
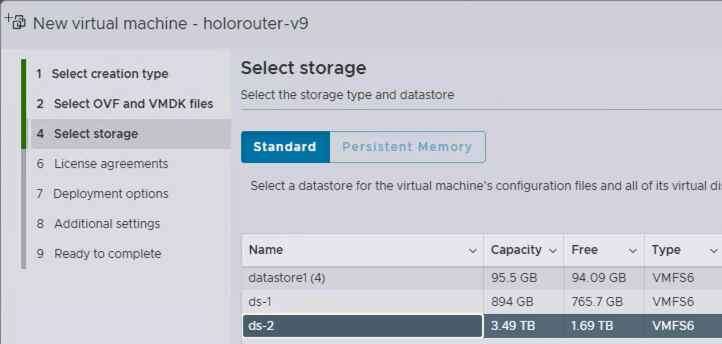
6.接受最终用户许可协议
7.需要启用动态主机配置协议(DHCP)时,请保持输入框为空。若您的DHCP未下发域名系统(DNS)服务器,则手动填入该项。也可以采用静态方式,指定一个能连通网络其余部分的管理IP地址、无类别域间路由(CIDR)、网关以及DNS。该IP地址既能用来访问全息路由器(Holorouter),也能用于全息平台(Holodeck)后续部署的组件。
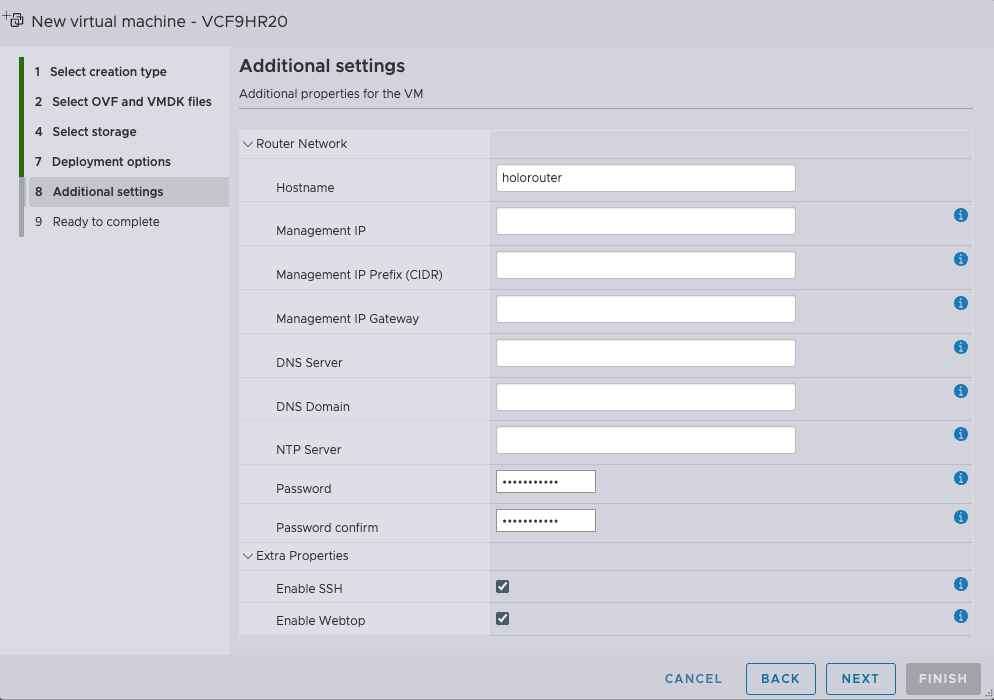
8.勾选与 SSH 和/或 Webtop 对应的复选框
注意:若选择了Webtop,你会在Holorouter管理IP的30000端口获得一个轻量级桌面,可通过浏览器访问。此功能无需身份验证,请勿暴露到外部网络;如不希望暴露,请不要勾选此项。
9.点击完成