软件信息
软件介绍
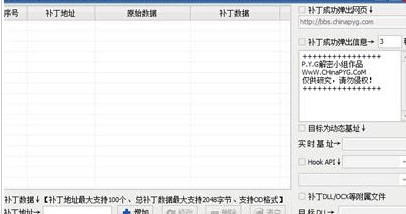
PYG_DLL_Patcherx64是一款内存补丁生成器,能为目标程序制作补丁并输出注入工具,同时支持开启UPX压缩。该工具仅兼容Windows XP系统,属于DLL劫持型内存补丁制作工具,使用VC++与Delphi 2010联合开发。
软件介绍
输入表只记录了 DLL 文件名而没有路径,因此加载程序必须在磁盘上寻找该 DLL。查找顺序是:先看当前程序所在目录,再查 Windows 系统目录,最后检查环境变量中列出的各个目录。借助这一顺序,可以制作一个与系统 DLL 同名的伪造文件,提供相同的输出表,并将每个输出函数转发给真正的系统 DLL。程序调用系统 DLL 时,会优先加载当前目录下的伪造 DLL,执行完额外功能后,再转入系统 DLL 的同名函数继续运行。这种手法常被称为系统 DLL 劫持。
取得控制权之后,可据此对主程序实施修补。该方式仅适用于除 kernel32.dll、ntdll.dll 等核心系统库之外的 DLL,例如网络程序用到的 ws2_32.dll、游戏中的 d3d8.dll,以及众多应用都会加载的 lpk.dll、sxs.dll,这些动态链接库均可能被劫持。
当伪造的 DLL 文件准备就绪,将其置于应用程序所在文件夹中。这样,原程序在调用原本的函数时,会转而执行伪造 DLL 中相同名称的函数,从而进入 DLL 劫持的流程。完成相关操作后,再继续调用原 DLL 中的该函数。
此补丁技术对加壳软件非常有效。建议选择壳中未被调用的函数进行挂接,这样当挂接函数被执行时,相关代码已解压,可直接打补丁。有些情况下,需要用计数器统计挂接函数的调用次数来逼近OEP。该方法绕过了壳的复杂检测,特别适合为加壳程序制作补丁。
部分木马和病毒同样会使用 DLL 劫持手段进行攻击,所以若在程序所在文件夹中看到某些系统 DLL 文件,例如 lpk.dll,需要保持警惕。
功能特点
此补丁技术对加壳软件非常有效。建议选择壳中未被调用的函数进行挂接,这样当挂接函数被执行时,相关代码已解压,可直接打补丁。有些情况下,需要用计数器统计挂接函数的调用次数来逼近OEP。该方法绕过了壳的复杂检测,特别适合为加壳程序制作补丁。